
SSL-Inspektions-Checker für Mac: Menüleisten-Tool zur HTTPS-Erkennung
SWG bar ist ein dedizierter macOS-Menüleisten-Checker für SSL-Inspektion: macOS-Systemvertrauen vs. öffentliche Apple-Wurzeln pro Domain, MITM-CAs, Chrome & CLI.
SWG bar · Aktualisiert
SWG bar ist ein nativer macOS-Menüleisten-Checker für SSL-Inspektion, der speziell entwickelt wurde, um zu erkennen, ob ein Secure Web Gateway (SWG) oder Unternehmensproxy HTTPS-Verkehr auf deinem Mac entschlüsselt. Statt Browser-Zertifikate Website für Website manuell zu öffnen oder openssl-Befehle einzutippen, verfolgt SWG bar beobachtete Domains kontinuierlich lokal, vergleicht das macOS-Systemvertrauen mit Apples öffentlichem Root-Store, hebt Man-in-the-Middle-Root-Zertifikate hervor und zeigt deine gesamte Domain-Inspektionsrate direkt in der Menüleiste an.
Die meisten „SSL-Checker“ unter macOS testen lediglich, ob das Zertifikat eines entfernten Servers abgelaufen oder falsch konfiguriert ist. Das Erkennen lokaler SSL-/HTTPS-Inspektion (Break-and-Inspect) auf einem Endpunkt-Mac ist jedoch ein anderes Problem: Der Schlüsselbund deines Mac vertraut der Unternehmens-Inspektions-CA absichtlich, sodass sowohl externe SSL-Scanner als auch Browser-Schlosssymbole grün erscheinen, während der Verkehr entschlüsselt wird.
So funktioniert SWG bar als dedizierter macOS-SSL-Inspektions-Checker
- Automatische doppelte Vertrauensprüfung: Für jeden beobachteten Hostnamen führt SWG bar eine eigenständige IPv4-TLS-Probe aus und bewertet die zurückgegebene Zertifikatskette zweifach – einmal gegen das macOS-Systemvertrauen (einschließlich per MDM installierter Unternehmens-CAs) und einmal strikt gegen öffentliche CA-Wurzeln.
- Klare Menüleisten-Urteile: Domains, denen macOS ausschließlich über eine lokale Root-CA vertraut, werden als Bestätigt oder Verdacht eingestuft, während nicht abgefangene öffentliche Ketten als Öffentlicher Pfad erscheinen (und interne Hosts als Intranet). Die genaue Logik findest du unter Bestätigte vs. vermutete HTTPS-Inspektion.
- Prozentwert auf einen Blick in Übersicht: Öffne SWG bar → Übersicht, um deine Domain-Inspektionsrate zu prüfen – jeder Wert über
0%zeigt dir sofort, welche Man-in-the-Middle-Root-Zertifikate Domains auf deinem Mac abfangen. - Strikt lokaler Datenschutz: Alle Prüfungen, Zertifikats-Clusterings und die SQLite-Speicherung bleiben vollständig auf deinem Mac – es werden weder Browserverläufe noch URLs oder Nutzdaten hochgeladen. Siehe SWG bar-Berechtigungen, lokaler Datenschutz und Prüflimits.
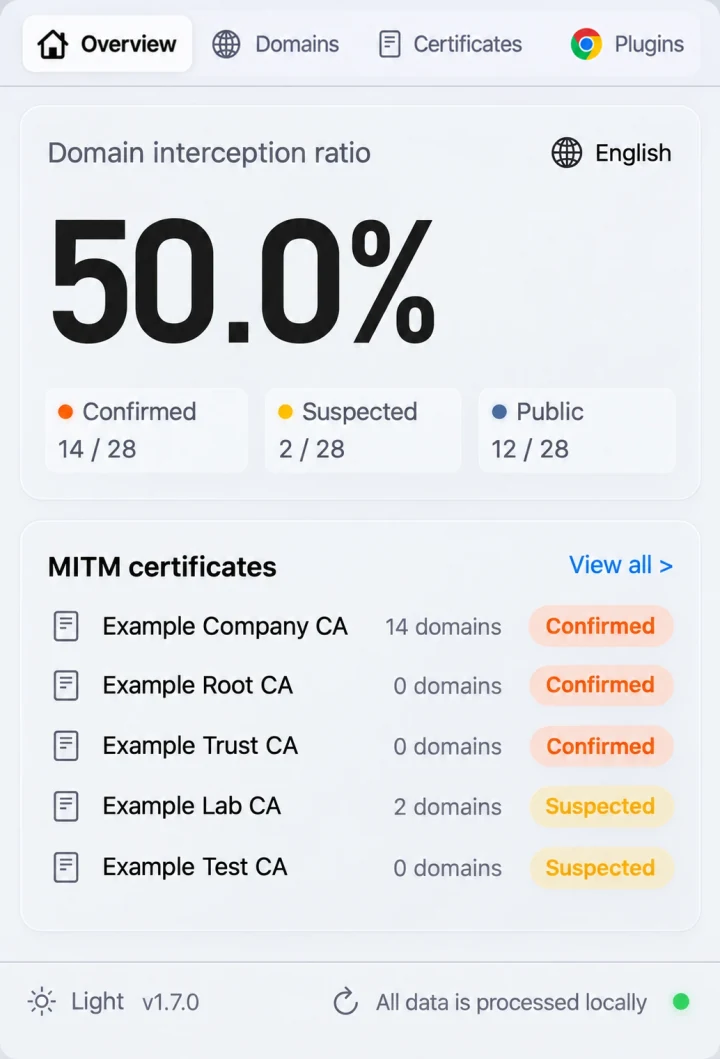
Menüleisten-Oberfläche von SWG bar unter macOS: Übersicht, Domains, Zertifikate und Plugins in einer schlanken nativen App.
Methoden zur SSL-Inspektionsprüfung unter macOS im Vergleich
| Methode | Erkennt Unternehmens-SSL-Inspektion? | Kontinuierlich über Apps & Domains? | Zeigt MITM-Root-CA-Cluster? | Unterstützt Domain-Umgehung & CLI/MCP? |
|---|---|---|---|---|
| SWG bar (Menüleisten-App + Chrome-Erweiterung + CLI/MCP) | Ja (duale Prüfung: Systemvertrauen vs. öffentliche CAs) | Ja, pro Hostname über Browser & CLI-Tools hinweg | Ja, mit SHA-256-Fingerabdrücken & Liste betroffener Domains | Ja (SWG umgehen, swgbar, MCP) |
| Manuelle Schloss-Prüfung im Browser | Immer nur ein Tab gleichzeitig | Nein | Nein | Nein |
Terminal (openssl s_client / curl -v) |
Ein Host pro Befehl | Nein | Nur manuelles Auswerten | Manuell skriptbar |
Server-SSL-Ablaufmonitore (checkssl, App-Store-Monitore) |
Nein (für ablaufende Serverzertifikate gebaut, nicht für lokale SWG-Erkennung) | Nur entfernte Hosts | Nein | Nein |
| Debugging-Proxys (Proxyman / Charles) | Schleust eine eigene lokale MITM-CA zum Debuggen ein | Nur bei Routing über den lokalen Proxy | Zeigt eigene Proxy-Sitzung | Kein SWG-Umgehungstool |
SSL-Inspektion aus Chrome, dem Terminal oder KI-Coding-Tools heraus prüfen
SWG bar 2.4.12 (macOS 14+ mit Apple Chip, kostenlose Testphase für 14 Nutzungstage) erweitert die Prüfung über die Menüleiste hinaus:
- Chrome-Symbolleisten-Badge: Verbinde die kostenlose SWG bar Chrome-Erweiterung, um den zuletzt erfassten Inspektionsstatus, die ausgehende Schnittstelle und das Zertifikatsvertrauen jeder Domain direkt in Chrome zu sehen.
- Terminal-CLI (
swgbar): Führeswgbar overview,swgbar probe <domain> --jsonoderswgbar certificates listin Shell-Skripten oder CI-Diagnosen aus. Siehe die CLI-Anleitung. - MCP-Server für KI-Assistenten: Verbinde Claude Code, Cursor, Claude Desktop oder Windsurf über lokales stdio, damit dein KI-Coding-Agent TLS-Fehler automatisch diagnostizieren kann. Siehe die MCP-Anleitung.
- 1-Klick-Domain-Umgehung: Wenn eine inspizierte Domain in einem autorisierten Netzwerk fehlschlägt, schalte die Umgehung direkt in derselben Domain-Detailansicht ein – folge SWG auf dem Mac umgehen.