
Vérificateur d’inspection SSL pour Mac : outil de barre des menus pour détecter l’interception HTTPS
SWG bar est un vérificateur d’inspection SSL natif dans la barre des menus macOS : comparez la confiance système macOS aux racines publiques Apple par domaine, inspectez les CA MITM, Chrome et CLI.
SWG bar · Mis à jour
SWG bar est un vérificateur d’inspection SSL natif dans la barre des menus macOS, conçu spécialement pour détecter si une passerelle web sécurisée (SWG) ou un proxy d’entreprise déchiffre le trafic HTTPS sur votre Mac. Plutôt que de vous obliger à contrôler les certificats du navigateur site par site ou à lancer manuellement des commandes openssl, SWG bar suit localement et en continu les domaines observés, compare la confiance système macOS au magasin de racines publiques d’Apple, met en évidence les certificats racines MITM et affiche votre Taux d’inspection des domaines global directement depuis la barre des menus.
La plupart des utilitaires « SSL checker » sur macOS testent uniquement si le certificat d’un serveur distant est expiré ou mal configuré. Détecter une inspection SSL/HTTPS locale (break-and-inspect) sur un Mac client est un problème différent : le trousseau de votre Mac fait délibérément confiance à la CA d’inspection de l’entreprise, si bien que les scanners SSL distants comme les cadenas du navigateur apparaissent tous deux au vert alors même que le trafic est déchiffré.
Comment SWG bar fonctionne comme vérificateur d’inspection SSL dédié sur macOS
- Double évaluation de confiance automatique : pour chaque nom d’hôte observé, SWG bar exécute une sonde TLS IPv4 indépendante et évalue deux fois la chaîne de certificats renvoyée — une fois selon la confiance système macOS (y compris les CA d’entreprise installées par MDM) et une fois strictement face aux racines CA publiques.
- Verdicts clairs dans la barre des menus : les domaines auxquels macOS fait confiance uniquement grâce à une CA racine locale sont classés Confirmé ou Suspecté, tandis que les chaînes publiques non interceptées apparaissent comme Chemin public (et les hôtes internes comme Intranet). Découvrez la logique exacte dans Inspection HTTPS Confirmé vs Suspecté.
- Pourcentage visible d’un coup d’œil dans Vue d’ensemble : ouvrez SWG bar → Vue d’ensemble pour consulter votre Taux d’inspection des domaines — toute valeur supérieure à
0%vous indique immédiatement quels certificats racines MITM interceptent des domaines sur votre Mac. - Confidentialité strictement locale : toutes les sondes, le regroupement de certificats et le stockage SQLite restent strictement sur votre Mac — aucun historique de navigation, aucune URL et aucun contenu ne sont envoyés en ligne. Voir Autorisations SWG bar, confidentialité locale et limites de sondes.
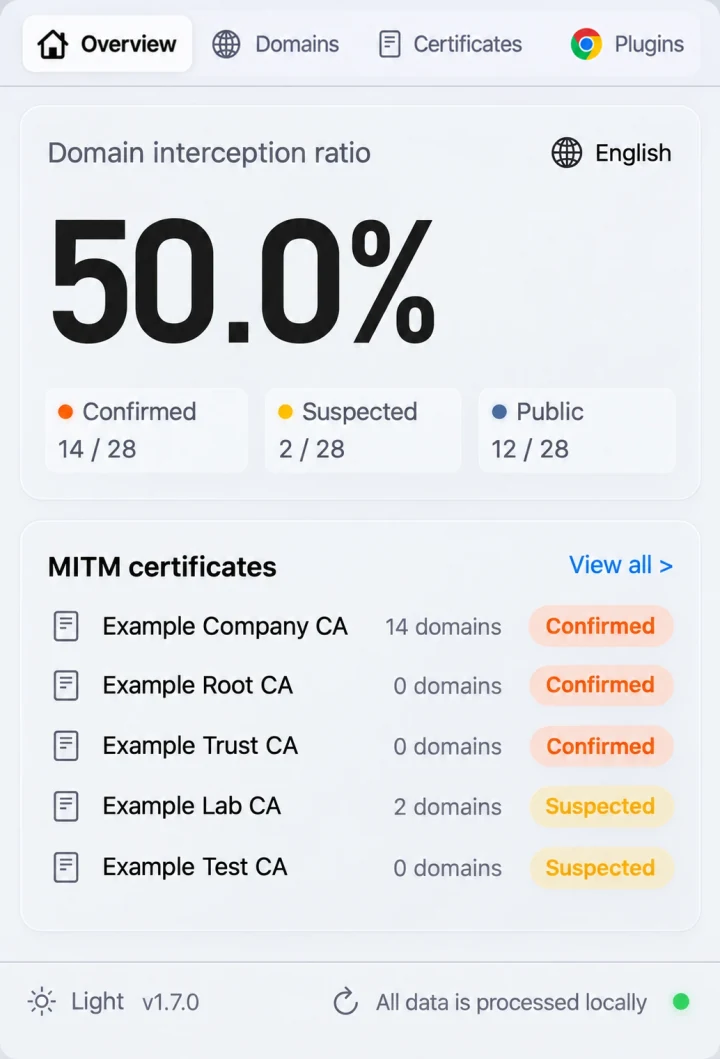
Interface de barre des menus de SWG bar sur macOS : Vue d’ensemble, Domaines, Certificats et Plugins dans une seule application native légère.
Comparer les méthodes de vérification de l’inspection SSL sur macOS
| Méthode | Détecte l’inspection SSL d’entreprise ? | Continu sur les apps et domaines ? | Affiche les groupes de CA racines MITM ? | Prend en charge le contournement par domaine et CLI/MCP ? |
|---|---|---|---|---|
| SWG bar (App barre des menus + extension Chrome + CLI/MCP) | Oui (double sonde Confiance système vs CA publiques) | Oui, par nom d’hôte à travers navigateurs et outils CLI | Oui, avec empreintes SHA-256 et listes de domaines affectés | Oui (Contourner la SWG, swgbar, MCP) |
| Contrôle manuel du cadenas du navigateur | Un onglet à la fois | Non | Non | Non |
Terminal (openssl s_client / curl -v) |
Un hôte par commande | Non | Analyse manuelle uniquement | Scriptable manuellement |
Moniteurs d’expiration SSL serveur (checkssl, moniteurs App Store) |
Non (conçus pour l’expiration des serveurs distants, pas pour la détection SWG locale) | Hôtes distants uniquement | Non | Non |
| Proxys de débogage (Proxyman / Charles) | Injecte sa propre CA MITM locale pour le débogage | Uniquement lors du passage par le proxy local | Affiche sa propre session proxy | N’est pas un outil de contournement SWG |
Vérifier l’inspection SSL depuis Chrome, Terminal ou vos outils de code IA
SWG bar 2.4.12 (macOS 14+ sur puce Apple, essai gratuit de 14 jours d’utilisation) étend la vérification au-delà de la barre des menus :
- Badge dans la barre d’outils Chrome : connectez l’extension Chrome SWG bar gratuite pour consulter directement dans Chrome le dernier statut d’inspection enregistré, l’interface de sortie et la confiance du certificat de chaque domaine.
- CLI Terminal (
swgbar) : exécutezswgbar overview,swgbar probe <domain> --jsonouswgbar certificates listdepuis vos scripts shell ou diagnostics CI. Consultez le guide CLI. - Serveur MCP pour assistants IA : connectez Claude Code, Cursor, Claude Desktop ou Windsurf en stdio local afin que votre agent de code IA diagnostique automatiquement les erreurs TLS. Consultez le guide MCP.
- Contournement par domaine en un clic : lorsqu’un domaine inspecté échoue sur un réseau autorisé, activez le contournement directement depuis la même vue de détails du domaine — suivez Comment contourner une SWG sur Mac.