
Bestätigte vs. vermutete HTTPS-Inspektion in SWG bar
Verstehe, wie SWG bar Domains als Bestätigt, Verdacht, Öffentlicher Pfad, Intranet oder Unbekannt einstuft – und wie diese Werte die Domain-Inspektionsrate in Übersicht bestimmen.
SWG bar · Aktualisiert
Wenn du SWG bar → Übersicht oder Domains öffnest, erhält jeder geprüfte Hostname eine von fünf Statusbezeichnungen: Bestätigt, Verdacht, Öffentlicher Pfad, Intranet oder Unbekannt. Zusammen bestimmen Bestätigt und Verdacht den Prozentwert der Domain-Inspektionsrate oben in Übersicht.
Wie SWG bar macOS-Vertrauen mit öffentlichen Wurzeln vergleicht
Für jeden geprüften Hostnamen baut SWG bar eine unabhängige ausgehende IPv4-TLS-Verbindung auf und bewertet die präsentierte Zertifikatskette gegen zwei Vertrauensgrundlagen:
- macOS-Systemvertrauen: Prüft, ob macOS der Kette vertraut – einschließlich aller Root-CAs, die über Unternehmens-MDM oder lokale Benutzerschlüsselbunde installiert wurden.
- Öffentliche CA-Validierung (Mozilla Root Store / öffentliche Apple-Systemwurzeln): Prüft, ob genau dieselbe Zertifikatskette ausschließlich durch öffentliche Zertifizierungsstellen ohne zusätzliche lokal hinzugefügte Wurzeln akzeptiert wird.
Wenn das macOS-Systemvertrauen erfolgreich ist, die öffentliche CA-Validierung aber fehlschlägt, vertraut macOS der Website über einen zusätzlichen lokalen Vertrauensanker statt über eine reguläre öffentliche CA.
Was die einzelnen Einstufungen bedeuten
| Status | Bedeutung | Warum er erscheint |
|---|---|---|
| Bestätigt | HTTPS-Inspektion mit hoher Sicherheit. | Die öffentliche CA-Validierung ist fehlgeschlagen, und macOS vertraute einer lokal hinzugefügten Root-CA, die entweder einer bekannten/registrierten Inspektionsregel entspricht oder Zertifikate für 16 oder mehr verschiedene Domains signiert hat. |
| Verdacht | Lokale Root-CA erkannt, unterhalb der Bestätigungsschwelle. | Die öffentliche CA-Validierung ist fehlgeschlagen, und macOS vertraute einer lokal hinzugefügten Root-CA, die bisher bei 1 bis 15 verschiedenen öffentlichen Domains beobachtet wurde (etwa ein SWG zu Beginn des Surfens oder ein lokaler Labor-/Entwicklerproxy). |
| Öffentlicher Pfad | Gegen öffentliche Wurzeln verifiziert. | Die geprüfte Verbindung präsentierte eine Zertifikatskette, der öffentliche CAs vertrauen, ohne auf eine lokale Inspektionswurzel angewiesen zu sein – ein SWG kann verschlüsselten Verkehr jedoch weiterhin weiterleiten oder eine TLS-Inspektionsausnahme anwenden. |
| Intranet | Internes Netzwerkziel. | Das Ziel wird auf einen privaten oder reservierten IP-Adressbereich (z. B. RFC 1918) oder einen .internal-Hostnamen statt auf eine öffentliche Internet-Domain aufgelöst. |
| Unbekannt | Noch kein eindeutiges Vertrauensergebnis. | Die Prüfung der Domain ist noch nicht abgeschlossen, hat das Zeitlimit überschritten, ist bei der TLS-Verifizierung in macOS fehlgeschlagen oder war über IPv4 nicht erreichbar. |
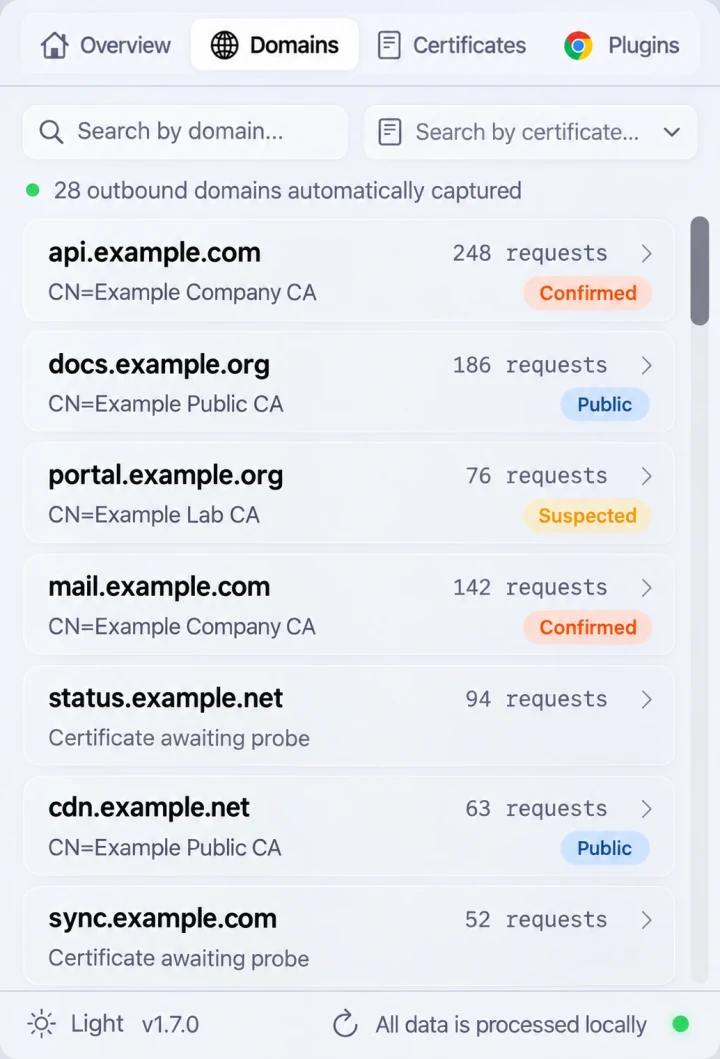
Illustrative Vorschau von Domains: Als „Bestätigt“ oder „Verdacht“ eingestufte Domains fließen in die Domain-Inspektionsrate von Übersicht ein.
Warum eine Domain von „Verdacht“ zu „Bestätigt“ wechselt
Wenn du SWG bar erstmals auf einem Mac hinter einem Unternehmensgateway installierst, kann eine noch unbekannte Unternehmens-Root-CA anfangs als Verdacht erscheinen, solange erst wenige Hostnamen geprüft wurden. Sobald du weitere HTTPS-Websites besuchst und SWG bar beobachtet, dass dieselbe lokale Root-CA Zertifikate für 16 oder mehr verschiedene Domains neu signiert, stuft die App alle Domains dieses Wurzelclusters automatisch auf Bestätigt hoch – und in den jeweiligen Domain-Details wird die Aktion SWG umgehen verfügbar.
Du kannst die aktuelle Verteilung jederzeit über die CLI im Terminal abfragen:
swgbar overview
swgbar domains list --status confirmed --page 1 --page-size 20
swgbar domains list --status suspected --page 1 --page-size 20
Vor dem Handeln gezielt prüfen
Die Kennzeichnung Bestätigt oder Verdacht beschreibt einen Nachweis über die geprüfte TLS-Verbindung, nicht automatisch einen Hinweis auf unerwünschte Manipulation – Unternehmensgateways und lokale Debugging-Proxys verwenden berechtigterweise lokal vertraute CAs. Öffne vor dem Aktivieren einer domänenbasierten SWG-Umgehung den Reiter Zertifikate, um die Details des Man-in-the-Middle-Root-Zertifikats zu prüfen und sicherzustellen, dass der Aussteller zu dem Gateway deiner Organisation oder deinem lokalen Proxy passt.