
HTTPS-Inspektion auf dem Mac erkennen
Mit SWG bar die Zertifikatsprüfung vergleichen, lokale Inspektionswurzeln erkennen und die Aussagekraft einer TLS-Probe verstehen.
SWG bar · Aktualisiert
Bei HTTPS-Inspektion wird die dem Client gezeigte Zertifikatskette häufig durch eine Kette ersetzt, deren Wurzel auf dem Gerät vertraut wird. Der Browser kann die Verbindung weiterhin als sicher anzeigen. Entscheidend ist daher: Welche Kette wurde präsentiert, und warum vertraut der Mac ihr?
Eine Domain prüfen
- Installiere SWG bar und öffne es über die Menüleiste.
- Besuche die HTTPS-Website und suche ihren Hostnamen in der Ansicht „Domains“. Notiere den genauen Namen: Eine Seite kann weitere Hosts verwenden.
- Öffne die Details und prüfe Einstufung, Zertifikatskette, Aussteller, Wurzel und vorhandene Nachweise.
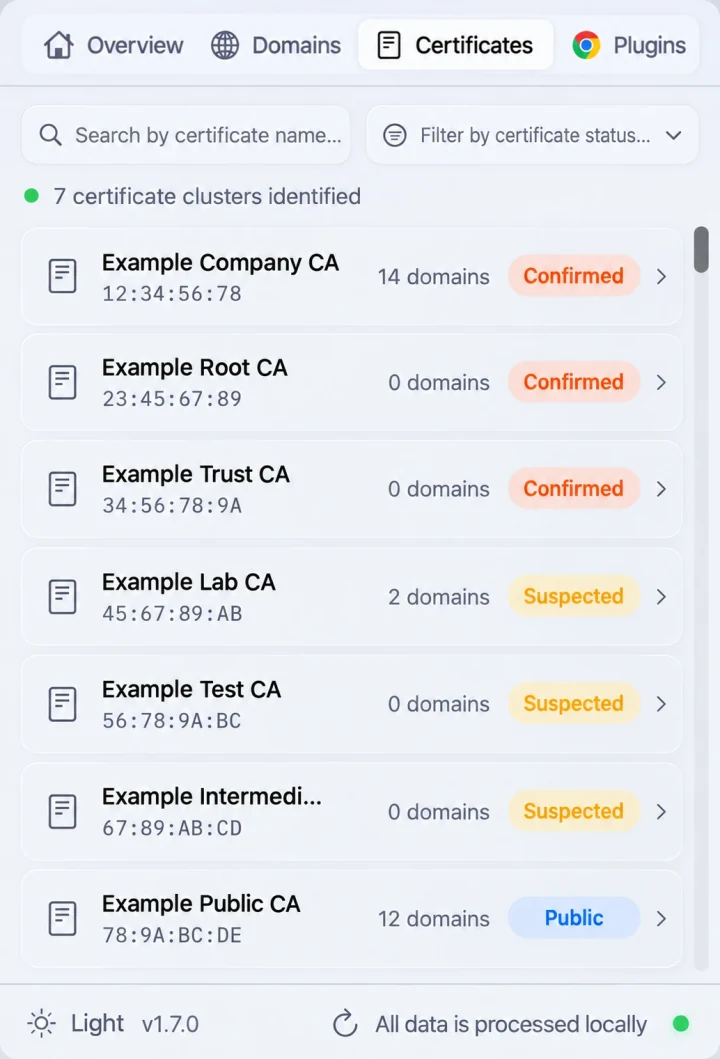
- Prüfe die zugehörige Wurzel unter „Certificates“ und vergleiche sie mit den erwarteten Zertifikaten auf deinem Mac oder den Angaben der Administration.
Das folgende Produktbild zeigt die Zertifikatsansicht mit Beispieldaten, keine Messung deiner Verbindung.
Nachweise einordnen
SWG bar untersucht eine separate TLS-Verbindung mit der macOS-Vertrauensprüfung und vergleicht die Kette mit Apples öffentlichen Systemwurzeln. Eine nur über eine lokal vertraute Wurzel akzeptierte Kette passt zu lokaler Interzeption oder einer privaten PKI.
Ein Unternehmenszertifikat beweist keine böswillige Aktivität. Interne Dienste können berechtigt private Zertifizierungsstellen verwenden. Betrachte Hostname, Kette und Prüfergebnis gemeinsam.
Nach einer Verbindungsänderung erneut prüfen
Notiere vorher und nachher Hostname, Zeitpunkt, Netzwerk und Wurzel. Stelle eine neue Verbindung her; ältere Ergebnisse können einen früheren Weg beschreiben. Netzwerkwechsel können den Erkennungsverlauf löschen. Sichere benötigte Nachweise vorher.
Eine funktionierende Website bei unveränderter Wurzel beweist nicht, dass die Inspektion beendet ist. Eine fehlgeschlagene Probe kann unter anderem auf Routing-, DNS-, Zeitüberschreitungs- oder Zertifikatsprobleme zurückgehen.
Grenzen beachten
Die Probe liest kein Zertifikat aus Chromes laufender TLS-Sitzung aus. Anwendungen können unterschiedliche Wege nehmen. Eine öffentliche Kette beweist nicht, dass sämtlicher Verkehr das Gateway umgeht: Es kann verschlüsselte Verbindungen weiterleiten, eine Entschlüsselungsausnahme anwenden oder andere Ziele inspizieren.
Mehr dazu unter Funktionsweise und SWG-Umgehung gegenüber TLS-Ausnahme.