
Cómo detectar la inspección HTTPS en un Mac
Compara la confianza de los certificados con SWG bar, identifica raíces locales de inspección y conoce los límites de una prueba TLS.
SWG bar · Actualizado
La inspección HTTPS suele sustituir la cadena presentada al cliente por otra firmada mediante una raíz de confianza en el dispositivo. El navegador puede seguir mostrando una conexión segura. La pregunta útil es qué cadena se presentó y por qué el Mac confía en ella.
Comprueba un dominio
- Instala SWG bar y ábrelo desde la barra de menús.
- Visita la web HTTPS y busca su nombre de host en Domains. Anota el nombre exacto: una página puede utilizar varios hosts.
- Abre los detalles y revisa la clasificación, cadena, emisor, raíz y pruebas disponibles.
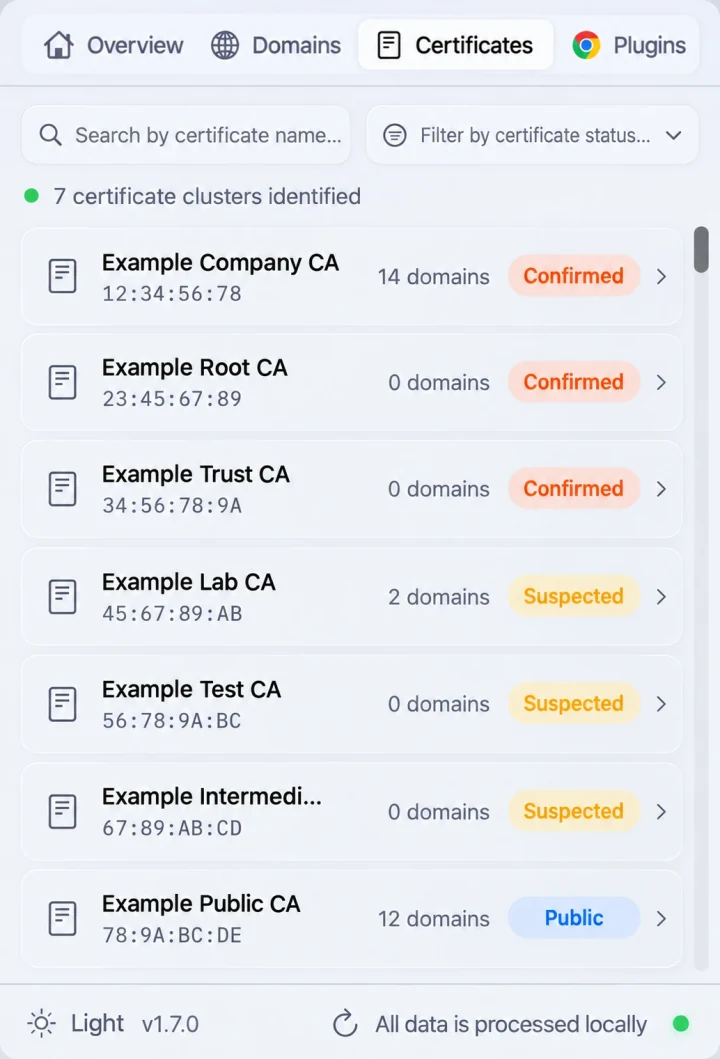
- Examina la raíz en Certificates y compárala con las raíces esperadas en el Mac o documentadas por la administración de red.
La imagen muestra la vista de certificados con datos ilustrativos; no es una medición de tu conexión.
Interpreta las pruebas
SWG bar abre una conexión TLS independiente, aplica la evaluación de confianza de macOS y compara la cadena con las raíces públicas del sistema de Apple. Una cadena aceptada mediante una raíz local, pero no mediante las públicas, es compatible con interceptación local o una PKI privada.
Un certificado corporativo no demuestra por sí solo una actividad maliciosa. Los servicios internos pueden utilizar autoridades privadas legítimas. Considera conjuntamente host, cadena y resultado de confianza.
Repite tras cambiar la conexión
Registra host, hora, red y raíz antes y después. Abre una conexión nueva para obtener pruebas actuales: un resultado anterior puede corresponder a otra ruta. Los cambios de red pueden borrar el historial de detección; guarda previamente lo necesario.
Que una web funcione sin cambiar la raíz no demuestra que haya cesado la inspección. Una prueba fallida puede deberse a rutas, DNS, tiempos de espera o certificados.
Conoce los límites
La prueba no extrae el certificado de la sesión TLS real de Chrome. Cada aplicación puede seguir una ruta diferente. Una cadena pública no prueba que todo el tráfico evite la pasarela: esta puede reenviar tráfico cifrado, aplicar una excepción de descifrado o inspeccionar otros destinos.
Consulta cómo funciona y la comparación entre bypass y excepción TLS.