
如何偵測 Mac 上的 HTTPS 檢查
使用 SWG bar 比較憑證信任結果、識別本機檢查根憑證,並瞭解 TLS 探測能證明什麼。
SWG bar · 更新日期
HTTPS 檢查通常會替換用戶端看到的憑證鏈,使用裝置信任的根憑證重新簽發憑證。因為檢查根憑證在本機受信任,瀏覽器仍可能顯示連線安全。應重點檢視:連線呈現了哪條憑證鏈,Mac 為什麼信任它。
檢查一個網域
- 安裝 SWG bar,從選單列開啟。
- 存取需要檢查的 HTTPS 網站,在“網域”檢視找到主機名稱。記錄準確主機名稱;一個網頁可能同時請求多個主機。
- 開啟網域詳細資訊,檢視分類、憑證鏈、簽發者、根憑證及相關證據。
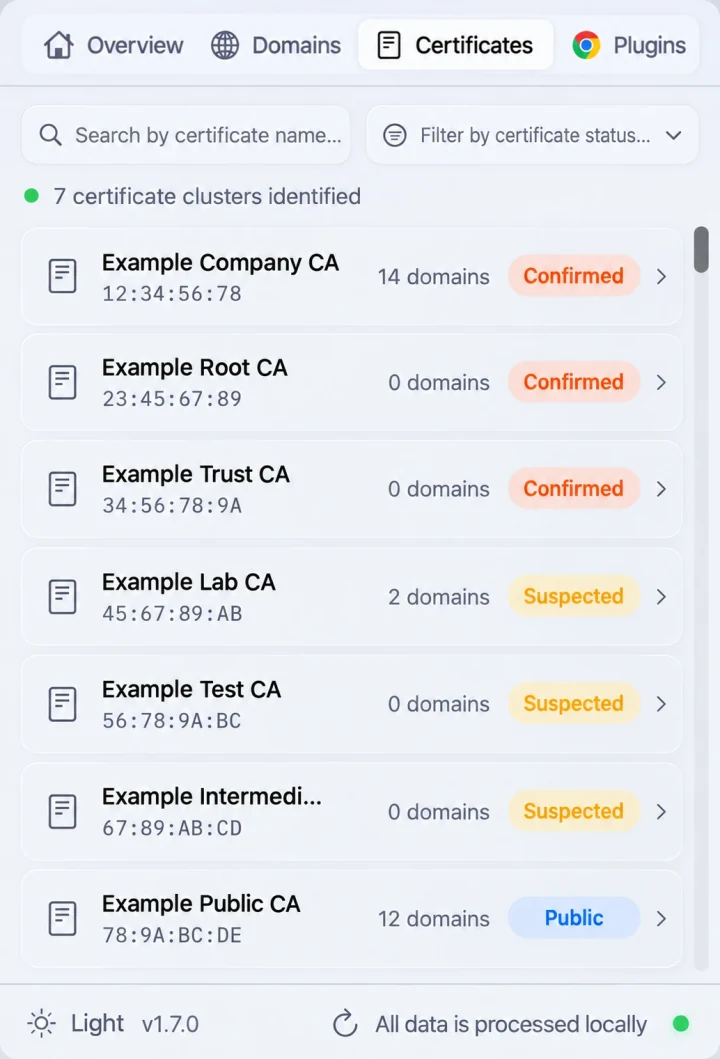
- 在「憑證」畫面查看對應根憑證,將其身份與 Mac 上預期的根憑證或網路管理員提供的說明核對。
下圖展示憑證檢視,數值僅為示意,不代表你的連線實測結果。
理解證據
SWG bar 使用獨立的 TLS 探測,透過 macOS 評估信任,並與 Apple 的公開系統根憑證比較。若憑證鏈依賴本機信任根才能通過,而公開系統根不接受它,這與本機攔截或私有 PKI 的情形一致。
企業簽發的憑證並不自動意味著惡意行為;內部服務也可以合法使用私有憑證頒發機構。請結合主機名稱、完整憑證鏈和信任結果判斷。
連線變化後重新檢查
變更前後記錄主機名稱、時間、網路及根憑證。重新建立連線並獲取新證據,舊結果可能對應舊路徑。SWG bar 可能在網路變化時清除偵測歷史,因此應提前儲存需要保留的資訊。
網站能開啟但根憑證沒有改變,不能證明檢查已經停止。探測失敗也可能由路由、DNS、逾時或憑證問題引起。
結論的適用範圍
探測是一條獨立連線,不會提取 Chrome 目前 TLS 工作階段中的憑證;不同應用程式也可能採用不同路徑。公開憑證鏈不能證明全部流量繞過閘道器:閘道器可能只轉發加密流量、套用了解密例外,或仍在檢查其他目標。
閱讀工作原理瞭解探測流程;閱讀SWG 繞過與 TLS 解密例外對比區分路由和解密。