
Как обнаружить проверку HTTPS на Mac
Сравните доверие к сертификатам, найдите локальный корневой сертификат и узнайте, что подтверждает TLS-проверка в SWG bar.
SWG bar · Обновлено
При проверке HTTPS цепочка сертификатов, которую получает клиент, часто заменяется цепочкой, подписанной корневым сертификатом, доверенным на устройстве. Браузер может по-прежнему показывать защищённое соединение. Поэтому полезно выяснить: какая цепочка была представлена и почему Mac ей доверяет?
Проверьте один домен
- Установите SWG bar и откройте его из строки меню.
- Перейдите на HTTPS-сайт и найдите имя хоста в разделе Domains. Запишите точное имя: страница может загружать ресурсы и с других хостов.
- Откройте сведения о домене и изучите классификацию, цепочку, издателя, корневой сертификат и доступные данные.
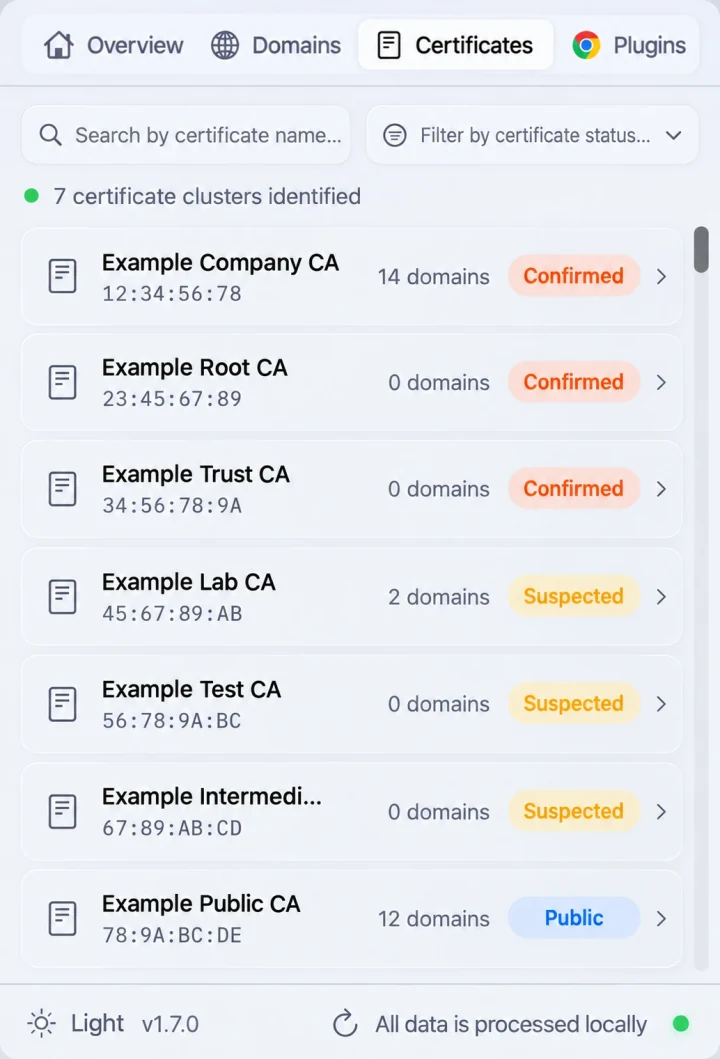
- В разделе Certificates сравните соответствующий корневой сертификат с ожидаемыми сертификатами на Mac или с документацией администратора сети.
Ниже показан пример интерфейса сертификатов. Значения на иллюстрации не являются измерением вашего соединения.
Интерпретируйте данные
SWG bar создаёт отдельное TLS-соединение, использует проверку доверия macOS и сопоставляет результат с публичными системными корневыми сертификатами Apple. Цепочка, принимаемая через локальный корень, но не через публичные корни, совместима с локальным перехватом или частной PKI.
Корпоративный сертификат не доказывает злонамеренные действия. Частные сервисы могут законно использовать собственные центры сертификации. Рассматривайте имя хоста, цепочку и результат проверки доверия вместе.
Повторите после изменения соединения
Запишите хост, время, сеть и корневой сертификат до и после изменения. Создайте новое соединение и получите свежие данные: старый результат может относиться к прежнему маршруту. При смене сети SWG bar может очистить историю, поэтому заранее сохраните нужные сведения.
Если сайт работает, а корень не изменился, это само по себе не подтверждает прекращение проверки. Ошибка тестового соединения может быть связана с маршрутом, DNS, тайм-аутом или сертификатом.
Учитывайте ограничения
Тестовое соединение создаётся отдельно. SWG bar не извлекает сертификат из текущего TLS-сеанса Chrome; приложения могут использовать разные маршруты. Публичная цепочка не доказывает обход шлюза всем трафиком: шлюз может передавать зашифрованный HTTPS, применять исключение или проверять другие адреса.
Читайте описание работы SWG bar и сравнение обхода SWG с исключением TLS-проверки.