
Détecter l’inspection HTTPS sur un Mac
Comparer la confiance des certificats avec SWG bar, identifier une racine locale d’inspection et comprendre les limites d’une sonde TLS.
SWG bar · Mis à jour
L’inspection HTTPS remplace souvent la chaîne présentée au client par une chaîne signée à partir d’une racine reconnue sur l’appareil. Le navigateur peut encore indiquer une connexion sécurisée. Il faut déterminer quelle chaîne a été présentée et pourquoi le Mac lui fait confiance.
Examiner un domaine
- Installez SWG bar et ouvrez-le depuis la barre des menus.
- Visitez le site HTTPS et retrouvez son nom d’hôte dans Domains. Notez le nom exact, car une page peut utiliser plusieurs hôtes.
- Ouvrez les détails et examinez classement, chaîne, émetteur, racine et éléments disponibles.
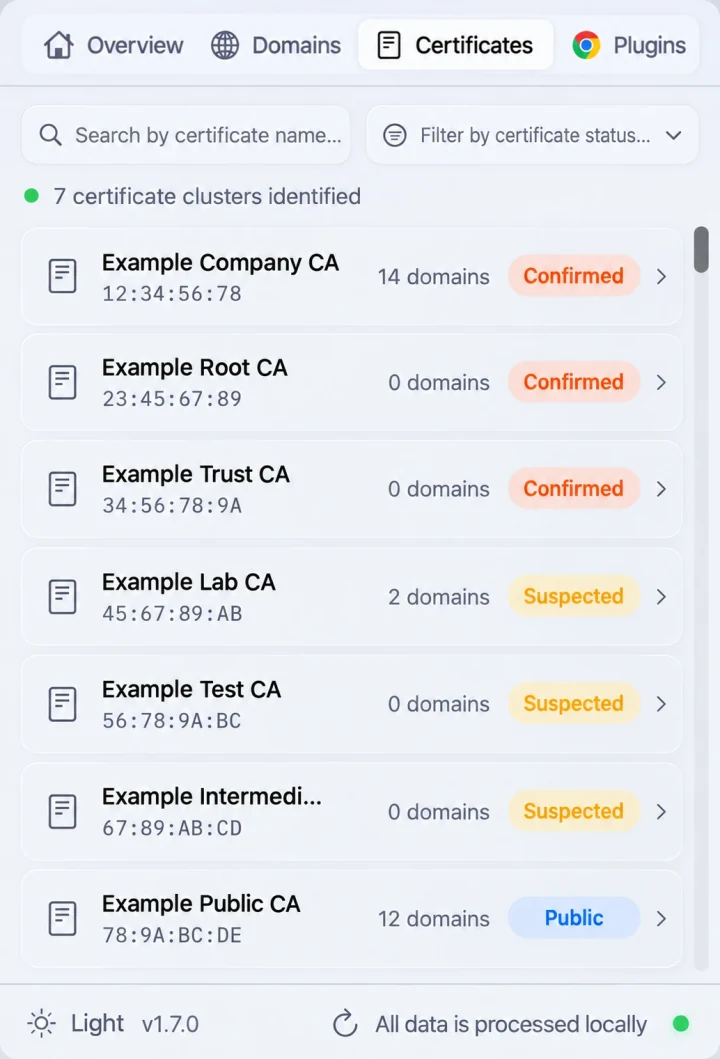
- Consultez la racine dans Certificates et comparez-la aux racines attendues sur le Mac ou documentées par l’administrateur.
L’image suivante illustre la vue des certificats avec des données d’exemple ; elle ne mesure pas votre connexion.
Interpréter les éléments
SWG bar ouvre une connexion TLS distincte, utilise l’évaluation de confiance de macOS et compare la chaîne aux racines système publiques d’Apple. Une chaîne acceptée grâce à une racine locale, mais pas aux racines publiques, est compatible avec une interception locale ou une PKI privée.
Un certificat d’entreprise ne prouve pas une activité malveillante. Des services internes peuvent légitimement utiliser une autorité privée. Examinez ensemble l’hôte, la chaîne et la confiance.
Refaire le contrôle après un changement
Notez hôte, heure, réseau et racine avant et après. Établissez une nouvelle connexion : un ancien résultat peut décrire un ancien chemin. Un changement de réseau peut effacer l’historique ; conservez les éléments nécessaires au préalable.
Un site fonctionnel avec une racine inchangée ne prouve pas la fin de l’inspection. Un échec peut venir du routage, du DNS, d’un délai dépassé ou des certificats.
Comprendre les limites
La sonde n’extrait pas le certificat de la session TLS réelle de Chrome. Les applications peuvent emprunter des chemins différents. Une chaîne publique ne prouve pas que tout le trafic évite la passerelle : celle-ci peut transférer la connexion chiffrée, appliquer une exception ou inspecter d’autres destinations.
Consultez le fonctionnement et la comparaison entre contournement et exception TLS.