
如何检测 Mac 上的 HTTPS 检查
使用 SWG bar 比较证书信任结果、识别本地检查根证书,并了解 TLS 探测能证明什么。
SWG bar · 更新日期
HTTPS 检查通常会替换客户端看到的证书链,使用设备信任的根证书重新签发证书。因为检查根证书在本地受信任,浏览器仍可能显示连接安全。应重点查看:连接呈现了哪条证书链,Mac 为什么信任它。
检查一个域名
- 安装 SWG bar,从菜单栏打开。
- 访问需要检查的 HTTPS 网站,在“域名”视图找到主机名。记录准确主机名;一个网页可能同时请求多个主机。
- 打开域名详情,查看分类、证书链、签发者、根证书及相关证据。
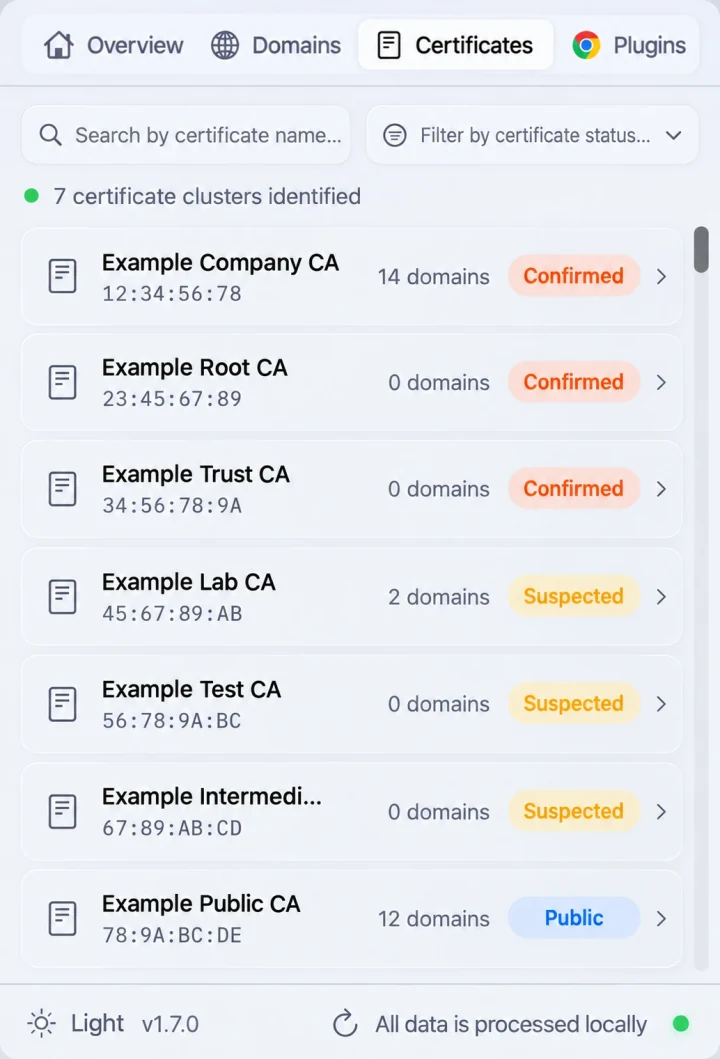
- 在“证书”视图查看对应根证书,将其身份与 Mac 上预期的根证书或网络管理员提供的说明核对。
下图展示证书视图,数值仅为示意,不代表你的连接实测结果。
理解证据
SWG bar 使用独立的 TLS 探测,通过 macOS 评估信任,并与 Apple 的公共系统根证书比较。若证书链依赖本地信任根才能通过,而公共系统根不接受它,这与本地拦截或私有 PKI 的情形一致。
企业签发的证书并不自动意味着恶意行为;内部服务也可以合法使用私有证书颁发机构。请结合主机名、完整证书链和信任结果判断。
连接变化后重新检查
变更前后记录主机名、时间、网络及根证书。重新建立连接并获取新证据,旧结果可能对应旧路径。SWG bar 可能在网络变化时清除检测历史,因此应提前保存需要保留的信息。
网站能打开但根证书没有改变,不能证明检查已经停止。探测失败也可能由路由、DNS、超时或证书问题引起。
结论的适用范围
探测是一条独立连接,不会提取 Chrome 当前 TLS 会话中的证书;不同应用也可能采用不同路径。公共证书链不能证明全部流量绕过网关:网关可能只转发加密流量、应用了解密例外,或仍在检查其他目标。
阅读工作原理了解探测流程;阅读SWG 绕过与 TLS 解密例外对比区分路由和解密。