
Come rilevare l’ispezione HTTPS su Mac
Confronta l’attendibilità dei certificati con SWG bar, identifica radici locali di ispezione e comprendi i limiti di una verifica TLS.
SWG bar · Aggiornato
L’ispezione HTTPS spesso sostituisce la catena mostrata al client con una firmata da una radice attendibile sul dispositivo. Il browser può continuare a indicare una connessione sicura. La domanda utile è quale catena sia stata presentata e perché il Mac la consideri attendibile.
Controlla un dominio
- Installa SWG bar e aprilo dalla barra dei menu.
- Visita il sito HTTPS e cerca il nome host in Domains. Registra il nome esatto: una pagina può contattare più host.
- Apri i dettagli e controlla classificazione, catena, emittente, radice ed evidenze disponibili.
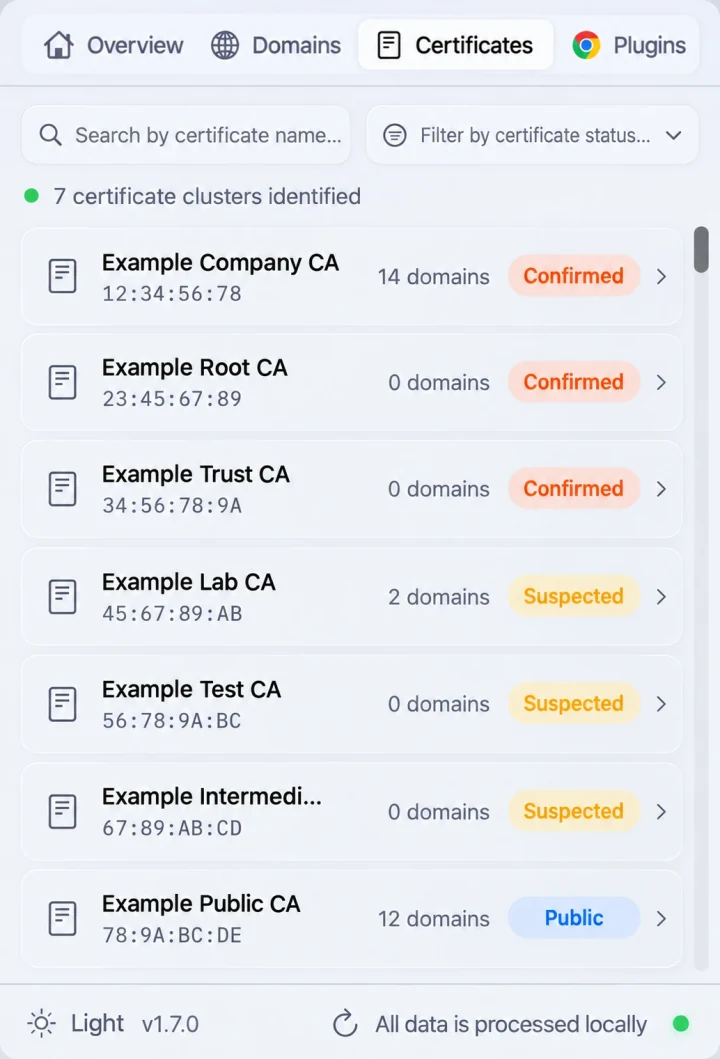
- Esamina la radice in Certificates e confrontala con quelle previste sul Mac o documentate dall’amministratore.
L’immagine seguente mostra la vista certificati con dati illustrativi, non una misurazione della tua connessione.
Interpreta le evidenze
SWG bar apre una connessione TLS separata, usa la valutazione di macOS e confronta la catena con le radici pubbliche di sistema Apple. Una catena accettata tramite una radice locale ma non tramite quelle pubbliche è compatibile con un’intercettazione locale o una PKI privata.
Un certificato aziendale non dimostra attività malevola. I servizi interni possono usare legittimamente autorità private. Valuta insieme host, catena e attendibilità.
Ripeti dopo un cambio di connessione
Registra host, ora, rete e radice prima e dopo. Crea una nuova connessione: un vecchio risultato può riferirsi al percorso precedente. I cambi di rete possono cancellare la cronologia, quindi salva prima le evidenze necessarie.
Un sito funzionante con la stessa radice non dimostra che l’ispezione sia terminata. Una verifica fallita può dipendere da percorso, DNS, timeout o certificati.
Considera i limiti
La verifica non estrae il certificato dalla sessione TLS reale di Chrome. Applicazioni diverse possono usare percorsi diversi. Una catena pubblica non prova che tutto il traffico eviti il gateway: questo può inoltrare connessioni cifrate, applicare un’eccezione o ispezionare altre destinazioni.
Leggi come funziona e il confronto tra bypass ed eccezione TLS.