
Inspection HTTPS Confirmé vs Suspecté dans SWG bar
Comprenez comment SWG bar classe les domaines en Confirmé, Suspecté, Chemin public, Intranet ou Indéterminé, et comment ces chiffres déterminent le Taux d’inspection des domaines dans Vue d’ensemble.
SWG bar · Mis à jour
Lorsque vous ouvrez SWG bar → Vue d’ensemble ou Domaines, chaque nom d’hôte sondé reçoit l’un des cinq libellés d’état suivants : Confirmé, Suspecté, Chemin public, Intranet ou Indéterminé. Ensemble, Confirmé et Suspecté déterminent le pourcentage Taux d’inspection des domaines affiché en haut de Vue d’ensemble.
Comment SWG bar compare la confiance macOS aux racines publiques
Pour chaque nom d’hôte sondé, SWG bar ouvre une connexion TLS IPv4 sortante indépendante et évalue la chaîne de certificats présentée par rapport à deux référentiels de confiance :
- Confiance système macOS : vérifie si macOS fait confiance à la chaîne, y compris via toute autorité racine (CA) installée par MDM d’entreprise ou dans les trousseaux locaux de l’utilisateur.
- Validation par les CA publiques (Mozilla Root Store / racines système publiques d’Apple) : vérifie si cette même chaîne de certificats est acceptée uniquement par des autorités de certification publiques, sans recourir à des racines ajoutées localement.
Lorsque la Confiance système macOS réussit mais que la Validation par les CA publiques échoue, macOS fait confiance au site via une ancre racine locale supplémentaire plutôt que par une CA publique standard.
Signification de chaque libellé de classement
| État | Signification | Pourquoi il apparaît |
|---|---|---|
| Confirmé | Interception HTTPS à niveau de confiance élevé. | La validation par les CA publiques a échoué et macOS a fait confiance à une CA racine ajoutée localement qui correspond à une règle d’inspection connue/enregistrée ou a signé des certificats pour 16 domaines distincts ou plus. |
| Suspecté | CA racine locale observée, sous le seuil de confirmation. | La validation par les CA publiques a échoué et macOS a fait confiance à une CA racine ajoutée localement observée sur 1 à 15 domaines publics distincts (par exemple une SWG rencontrée tôt dans la navigation ou un proxy local de laboratoire/développement). |
| Chemin public | Vérifié par rapport aux racines publiques. | La connexion sondée a présenté une chaîne de certificats approuvée par les CA publiques, sans s’appuyer sur une racine d’inspection locale — même si une SWG peut encore relayer le trafic chiffré ou appliquer une exception d’inspection TLS. |
| Intranet | Destination réseau interne. | La cible résout vers une plage d’adresses IP privées ou réservées (telle que RFC 1918) ou vers un nom d’hôte .internal plutôt qu’un domaine Internet public. |
| Indéterminé | Aucun verdict de confiance concluant pour le moment. | Le sondage du domaine n’est pas encore terminé, a expiré, a échoué lors de la vérification TLS sous macOS ou n’a pas pu être joint en IPv4. |
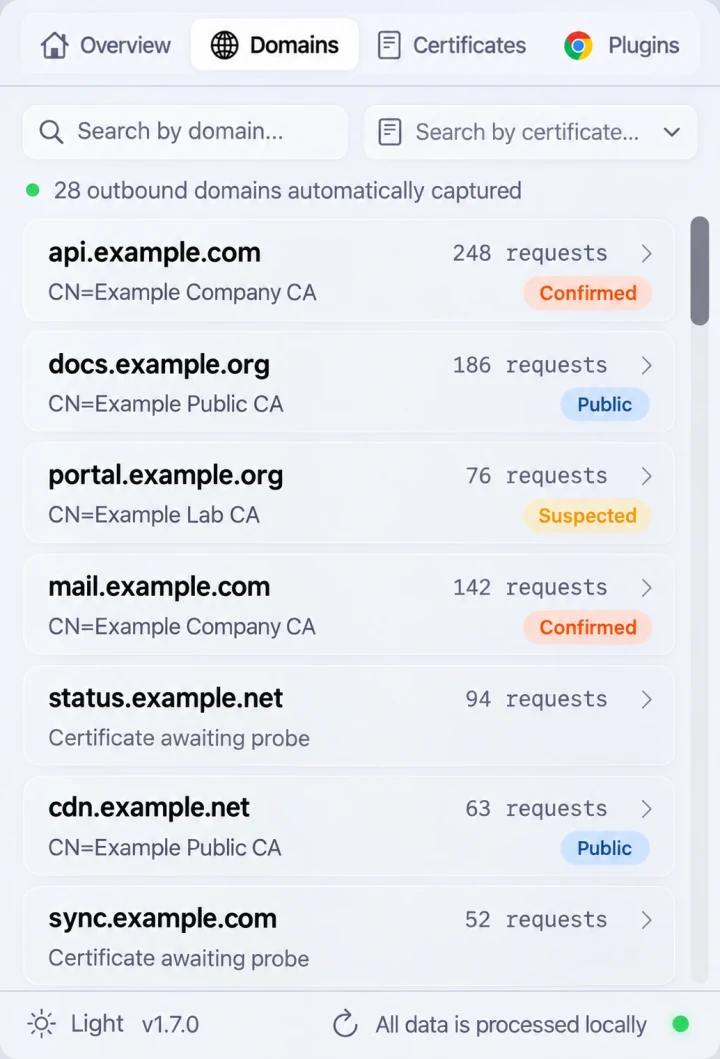
Aperçu illustratif de Domaines : les domaines classés Confirmé ou Suspecté alimentent le Taux d’inspection des domaines dans Vue d’ensemble.
Pourquoi un domaine passe de Suspecté à Confirmé
Lorsque vous installez SWG bar pour la première fois sur un Mac derrière une passerelle d’entreprise, une CA racine d’entreprise encore inconnue peut d’abord apparaître comme Suspecté tant que seuls quelques noms d’hôte ont été sondés. À mesure que vous visitez davantage de sites HTTPS et que SWG bar voit cette même CA racine locale resigner des certificats sur 16 domaines distincts ou plus, les domaines signés par ce groupe racine passent automatiquement à Confirmé, et l’action Contourner la SWG devient disponible sur leurs écrans de détails.
Vous pouvez consulter la répartition actuelle à tout moment depuis Terminal via la CLI :
swgbar overview
swgbar domains list --status confirmed --page 1 --page-size 20
swgbar domains list --status suspected --page 1 --page-size 20
Comment vérifier avant d’agir
Un badge Confirmé ou Suspecté constitue une preuve factuelle sur la connexion TLS sondée, et non l’indice automatique d’une manipulation malveillante — les passerelles d’entreprise et les proxies locaux de débogage utilisent légitimement des CA approuvées localement. Avant d’activer le contournement de SWG par domaine, ouvrez l’onglet Certificats pour inspecter les détails du certificat racine MITM et confirmer que l’émetteur correspond à la passerelle de votre organisation ou à votre proxy local.