
Inspección HTTPS Confirmado frente a Sospechoso en SWG bar
Comprende cómo clasifica SWG bar los dominios como Confirmado, Sospechoso, Ruta pública, Intranet o Desconocido, y cómo esos recuentos determinan la Tasa de inspección de dominios en Resumen.
SWG bar · Actualizado
Cuando abres SWG bar → Resumen o Dominios, cada nombre de host sondeado recibe una de cinco etiquetas de estado: Confirmado, Sospechoso, Ruta pública, Intranet o Desconocido. En conjunto, Confirmado y Sospechoso determinan el porcentaje de la Tasa de inspección de dominios en la parte superior de Resumen.
Cómo compara SWG bar la confianza de macOS con las raíces públicas
Para cada nombre de host sondeado, SWG bar abre una conexión TLS IPv4 saliente independiente y evalúa la cadena de certificados presentada frente a dos referencias de confianza:
- Confianza del sistema de macOS: Evalúa si macOS confía en la cadena, incluidas todas las CA raíz instaladas mediante gestión de dispositivos móviles (MDM) corporativa o llaveros locales de usuario.
- Validación frente a CA públicas (Mozilla Root Store / raíces públicas del sistema de Apple): Comprueba si esa misma cadena de certificados es aceptada únicamente por autoridades de certificación públicas sin depender de raíces añadidas localmente.
Cuando la Confianza del sistema de macOS supera la comprobación pero la Validación frente a CA públicas falla, macOS está confiando en el sitio a través de un ancla raíz local adicional en lugar de una CA pública estándar.
Qué significa cada etiqueta de clasificación
| Estado | Significado | Por qué aparece |
|---|---|---|
| Confirmado | Interceptación HTTPS con alta confianza. | Falló la validación frente a CA públicas y macOS confió en una CA raíz añadida localmente que coincide con una regla de inspección conocida/registrada o ha firmado certificados para 16 o más dominios distintos. |
| Sospechoso | CA raíz local observada, por debajo del umbral de confirmación. | Falló la validación frente a CA públicas y macOS confió en una CA raíz añadida localmente observada en 1 a 15 dominios públicos distintos (por ejemplo, una SWG detectada al inicio de la navegación o un proxy local de pruebas o desarrollo). |
| Ruta pública | Verificado frente a raíces públicas. | La conexión sondeada presentó una cadena de certificados en la que confían las CA públicas, sin depender de una raíz local de inspección —aunque una SWG pueda seguir reenviando tráfico cifrado o aplicando una excepción de inspección TLS. |
| Intranet | Destino de red interno. | El destino resuelve a un rango de direcciones IP privadas o reservadas (como RFC 1918) o a un nombre de host .internal en lugar de un dominio público de Internet. |
| Desconocido | Sin resultado concluyente de confianza todavía. | El dominio aún no ha terminado el sondeo, agotó el tiempo de espera, falló la verificación TLS en macOS o no pudo alcanzarse por IPv4. |
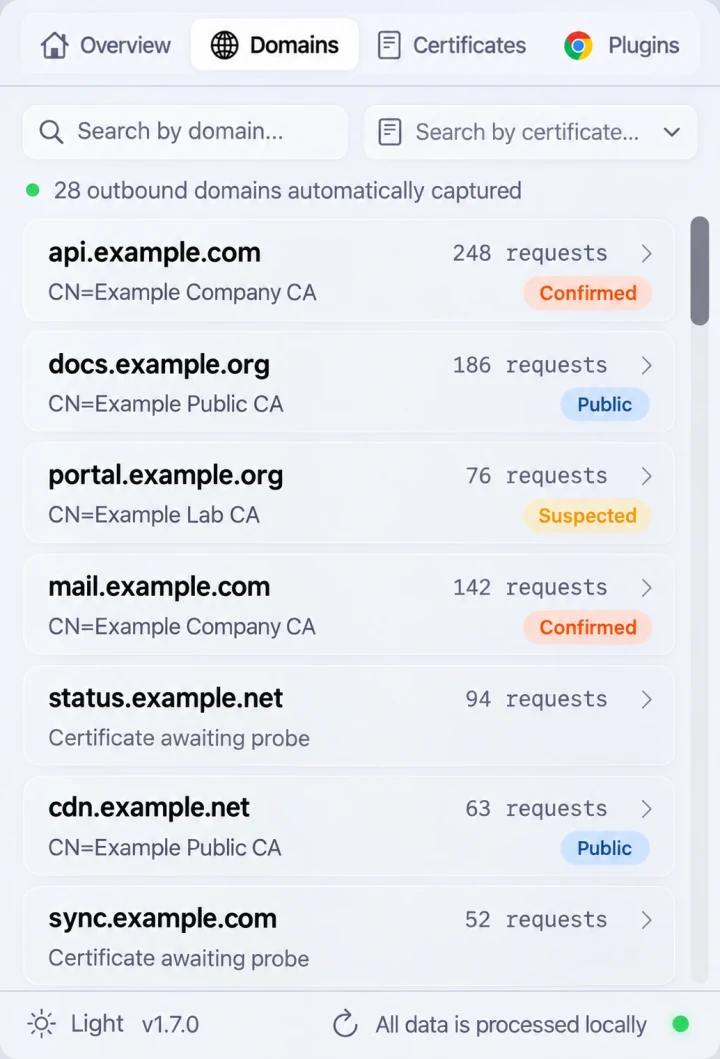
Vista previa ilustrativa de Dominios: los dominios clasificados como Confirmado o Sospechoso contribuyen a la Tasa de inspección de dominios en Resumen.
Por qué un dominio pasa de Sospechoso a Confirmado
Cuando instalas SWG bar por primera vez en un Mac detrás de una pasarela corporativa, una CA raíz empresarial desconocida puede aparecer inicialmente como Sospechoso mientras solo se han sondeado unos pocos nombres de host. A medida que visitas más sitios web HTTPS y SWG bar observa esa misma CA raíz local volviendo a firmar certificados en 16 o más dominios distintos, los dominios firmados por ese grupo raíz ascienden automáticamente a Confirmado y la acción Evitar SWG pasa a estar disponible en sus pantallas de detalles.
Puedes consultar la distribución actual desde Terminal en cualquier momento con la CLI:
swgbar overview
swgbar domains list --status confirmed --page 1 --page-size 20
swgbar domains list --status suspected --page 1 --page-size 20
Cómo verificar antes de actuar
Una etiqueta Confirmado o Sospechoso constituye una evidencia sobre la conexión TLS sondeada, no una señal automática de manipulación maliciosa: las pasarelas corporativas y los proxies locales de depuración utilizan legítimamente CA de confianza local. Antes de activar la evasión de SWG por dominio, abre la pestaña Certificados para inspeccionar los detalles del certificado raíz MITM y confirmar que el emisor coincide con la pasarela de tu organización o tu proxy local.