
SWG bar 中的「已確認」與「疑似」HTTPS 檢查狀態解析
瞭解 SWG bar 如何將網域分類為已確認、疑似、公開信任路徑、內網或未知,以及這些數量如何共同決定概覽頁面的網域劫持比例。
SWG bar · 更新日期
當你開啟 SWG bar → 概覽或網域時,每個經過探測的主機名稱都會獲得五種狀態標籤之一:已確認、疑似、公開信任路徑(Public)、內網或未知。其中,已確認與疑似網域的數量會共同決定概覽頂部的網域劫持比例百分比。
SWG bar 如何比對 macOS 信任與公開根憑證
針對每一個受探測的主機名稱,SWG bar 都會發起一條獨立的對外 IPv4 TLS 連線,並依據兩套信任基準評估伺服器呈現的憑證鏈:
- macOS 系統信任(macOS System Trust):評估 macOS 是否信任該憑證鏈——其中包含透過企業行動裝置管理(MDM)或本機使用者鑰匙圈安裝的根憑證(Root CA)。
- 公開 CA 驗證(Mozilla 根憑證庫 / Apple 公開系統根憑證):檢查完全相同的憑證鏈在不依賴任何額外本機根憑證的情況下,能否僅由公開憑證頒發機構(CA)驗證通過。
當 macOS 系統信任通過但公開 CA 驗證失敗時,表示 macOS 正是透過某個額外安裝的本機根錨點(Root Anchor)而非標準公開 CA 來信任該網站。
各個分類標籤的含義
| 狀態 | 含義 | 出現原因 |
|---|---|---|
| 已確認 | 高信心度的 HTTPS 攔截檢查。 | 公開 CA 驗證失敗,且 macOS 信任了一個本機新增的根憑證——該根憑證符合已知/已登記的檢查規則,或已在 16 個以上不同網域上簽發過憑證。 |
| 疑似 | 觀測到本機根憑證,但低於確認門檻。 | 公開 CA 驗證失敗,且 macOS 信任了一個在 1 至 15 個不同公開網域上出現的本機根憑證(例如瀏覽初期剛遇到的 SWG,或本機實驗/開發代理伺服器 CA)。 |
| 公開信任路徑 | 已透過公開根憑證驗證。 | 探測連線呈現的憑證鏈受公開 CA 信任,未依賴本機檢查根憑證——但 SWG 仍可能直接轉發加密流量,或對該目標套用了 TLS 解密例外。 |
| 內網 | 內部網路目的地。 | 目標解析為私有或保留 IP 位址區段(例如 RFC 1918)或 .internal 主機名稱,而非公開網際網路網域。 |
| 未知 | 尚無確定的信任評估結果。 | 該網域尚未完成探測、探測逾時、在 macOS 中未能通過 TLS 驗證,或無法透過 IPv4 連線。 |
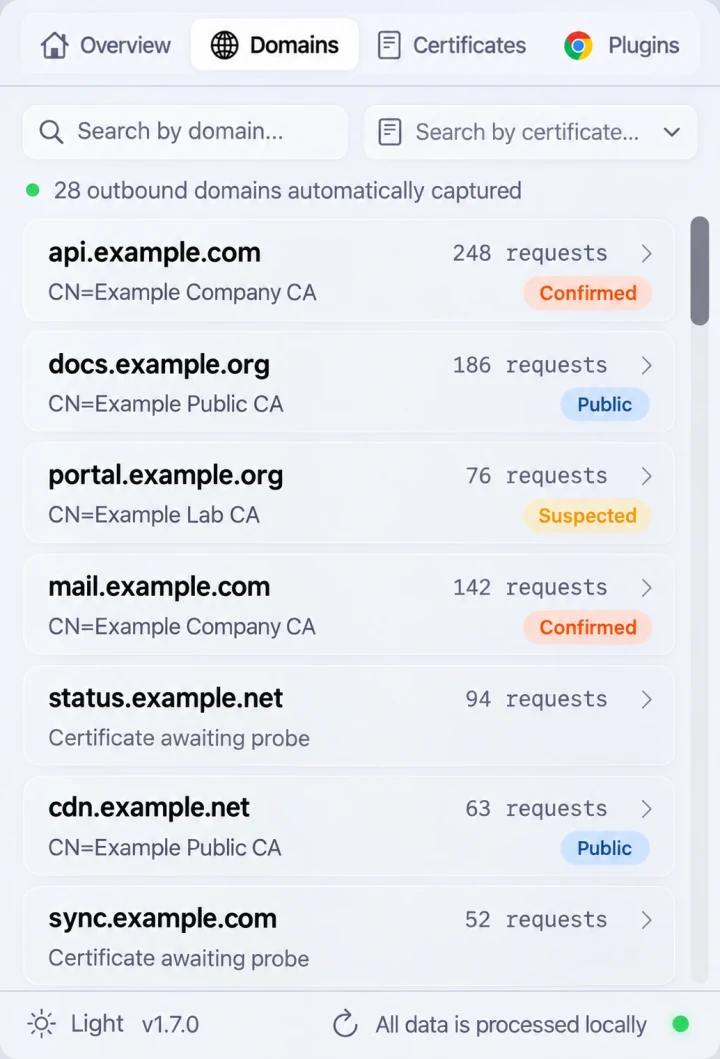
網域檢視示意:分類為「已確認」或「疑似」的網域會計入「概覽」頂部的網域劫持比例。
為什麼網域會從「疑似」升級為「已確認」
當你在企業閘道器後的 Mac 上初次安裝 SWG bar 時,一個陌生的企業根憑證在僅探測到少數幾個主機名稱時,起初可能會被歸類為疑似。隨著你造訪更多 HTTPS 網站,一旦 SWG bar 觀測到同一個本機根憑證為 16 個以上不同網域重新簽發憑證,由該根憑證叢集簽發的所有網域都會自動升級為已確認,同時對應網域詳細資訊畫面中的繞過 SWG 操作也會變為可用。
你可以隨時在終端機使用 CLI 查看目前的分類分布:
swgbar overview
swgbar domains list --status confirmed --page 1 --page-size 20
swgbar domains list --status suspected --page 1 --page-size 20
採取動作前如何驗證
已確認或疑似徽章代表的是對受探測 TLS 連線的證據,並不自動代表惡意竄改——企業閘道器與本機除錯代理伺服器都會合法使用本機受信任的 CA。在啟用單網域 SWG 繞過之前,請先開啟憑證分頁,檢查中間人憑證的詳細資訊,確認核發者與你所屬組織的閘道器或本機代理伺服器相符。