
Ispezione HTTPS Confermato vs Sospetto in SWG bar
Scopri come SWG bar classifica i domini come Confermato, Sospetto, Percorso pubblico, Intranet o Sconosciuto e come questi valori determinano il Tasso di ispezione dei domini.
SWG bar · Aggiornato
Quando apri SWG bar → Panoramica o Domini, ogni nome host verificato riceve una tra cinque etichette di stato: Confermato, Sospetto, Percorso pubblico (Public), Intranet o Sconosciuto. Insieme, Confermato e Sospetto determinano la percentuale Tasso di ispezione dei domini mostrata in cima a Panoramica.
Come SWG bar confronta l’attendibilità di macOS con le radici pubbliche
Per ogni nome host verificato, SWG bar apre una connessione TLS IPv4 in uscita indipendente e valuta la catena di certificati presentata rispetto a due riferimenti di attendibilità:
- Attendibilità di sistema macOS: verifica se macOS considera attendibile la catena, incluse eventuali CA radice installate tramite MDM aziendale (gestione dei dispositivi mobili) o nei portachiavi locali dell’utente.
- Convalida CA pubblica (Mozilla Root Store / radici pubbliche di sistema Apple): controlla se la stessa identica catena di certificati è accettata esclusivamente dalle autorità di certificazione pubbliche, senza radici aggiuntive installate localmente.
Quando l’Attendibilità di sistema macOS ha esito positivo ma la Convalida CA pubblica fallisce, macOS si sta fidando del sito attraverso un ancoraggio radice locale aggiuntivo anziché tramite una normale CA pubblica.
Cosa significa ciascuna etichetta di classificazione
| Stato | Significato | Perché compare |
|---|---|---|
| Confermato | Intercettazione HTTPS ad alta affidabilità. | La convalida CA pubblica è fallita e macOS ha ritenuto attendibile una CA radice locale che corrisponde a una regola di ispezione nota/registrata oppure ha firmato certificati su 16 o più domini distinti. |
| Sospetto | CA radice locale osservata, sotto la soglia di conferma. | La convalida CA pubblica è fallita e macOS ha ritenuto attendibile una CA radice locale rilevata su 1–15 domini pubblici distinti (ad esempio un SWG incontrato all’inizio della navigazione o una CA di un proxy locale di sviluppo/laboratorio). |
| Percorso pubblico | Verificato rispetto alle radici pubbliche. | La connessione verificata ha presentato una catena di certificati ritenuta attendibile dalle CA pubbliche, senza dipendere da una radice di ispezione locale — sebbene un SWG possa comunque inoltrare traffico cifrato o applicare un’eccezione all’ispezione TLS. |
| Intranet | Destinazione di rete interna. | La destinazione si risolve in un intervallo di indirizzi IP privati o riservati (come RFC 1918) oppure in un nome host .internal anziché in un dominio Internet pubblico. |
| Sconosciuto | Nessun risultato di attendibilità conclusivo al momento. | Il dominio non ha ancora completato la sonda, è andato in timeout, non ha superato la verifica TLS in macOS oppure non è stato raggiungibile tramite IPv4. |
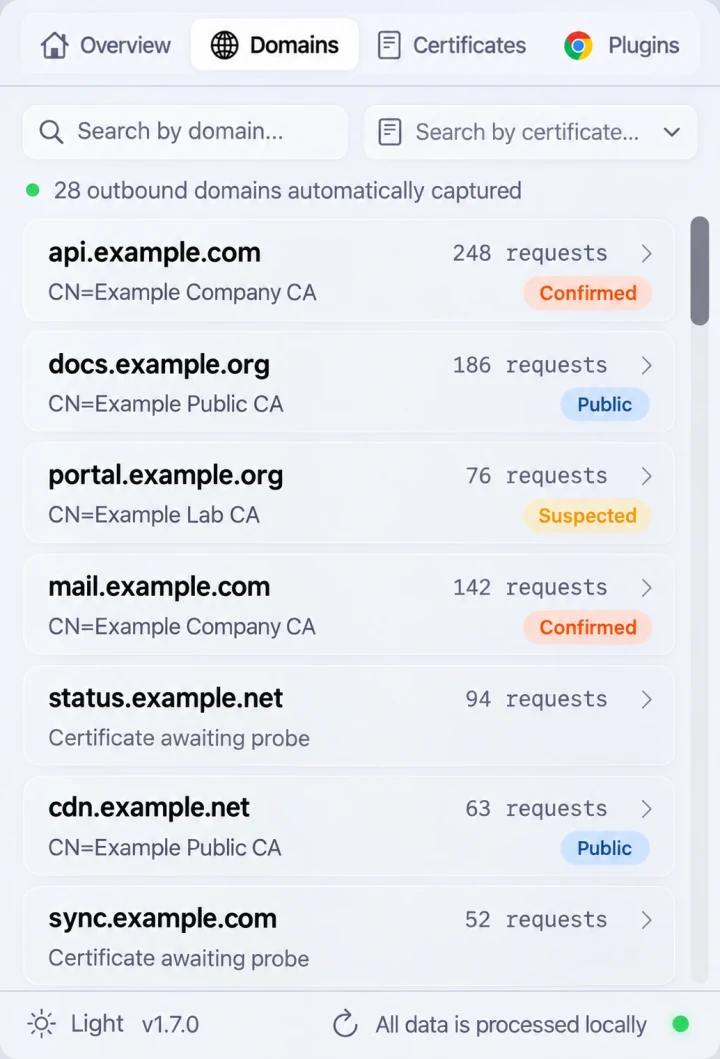
Anteprima illustrativa di Domini: i domini classificati come Confermato o Sospetto contribuiscono al Tasso di ispezione dei domini in Panoramica.
Perché un dominio passa da Sospetto a Confermato
Quando installi per la prima volta SWG bar su un Mac dietro un gateway aziendale, una CA radice aziendale non ancora riconosciuta può comparire inizialmente come Sospetto mentre sono stati sondati solo pochi nomi host. Man mano che visiti altri siti HTTPS e SWG bar osserva la stessa CA radice locale firmare nuovamente certificati su 16 o più domini distinti, i domini firmati da quel cluster radice passano automaticamente a Confermato e nelle schermate di dettaglio di quei domini diventa disponibile l’azione Aggira SWG.
Puoi controllare in qualsiasi momento la distribuzione attuale dal Terminale usando la CLI:
swgbar overview
swgbar domains list --status confirmed --page 1 --page-size 20
swgbar domains list --status suspected --page 1 --page-size 20
Come verificare prima di intervenire
Un badge Confermato o Sospetto è un’evidenza relativa alla connessione TLS verificata, non un’indicazione automatica di manomissione indesiderata: i gateway aziendali e i proxy di debug locali usano legittimamente CA attendibili a livello locale. Prima di attivare il bypass SWG per singolo dominio, apri la scheda Certificati per esaminare i dettagli del certificato radice MITM e confermare che l’emittente corrisponda al gateway della tua organizzazione o al tuo proxy locale.