
Inspeção HTTPS Confirmado vs. Suspeito no SWG bar
Entenda como o SWG bar classifica domínios como Confirmado, Suspeito, Caminho público, Intranet ou Desconhecido — e como essas contagens determinam a Taxa de inspeção de domínios.
SWG bar · Atualizado
Quando você abre SWG bar → Visão geral ou Domínios, cada nome de host sondado recebe um de cinco rótulos de status: Confirmado, Suspeito, Caminho público (Public), Intranet ou Desconhecido. Juntos, Confirmado e Suspeito determinam a porcentagem em Taxa de inspeção de domínios no topo de Visão geral.
Como o SWG bar compara a confiança do macOS com raízes públicas
Para cada nome de host sondado, o SWG bar abre uma conexão TLS IPv4 de saída independente e avalia a cadeia de certificados apresentada em comparação a duas referências de confiança:
- Confiança do Sistema macOS: avalia se o macOS confia na cadeia — incluindo quaisquer CAs raiz instaladas via gerenciamento de dispositivos móveis (MDM) corporativo ou nos chaveiros locais do usuário.
- Validação por CA pública (Mozilla Root Store / raízes públicas de sistema da Apple): verifica se exatamente a mesma cadeia de certificados é aceita apenas por autoridades certificadoras públicas, sem raízes extras adicionadas localmente.
Quando a Confiança do Sistema macOS é aprovada, mas a Validação por CA pública falha, o macOS está confiando no site por meio de uma âncora raiz local adicional em vez de uma CA pública padrão.
O que significa cada rótulo de classificação
| Status | Significado | Por que aparece |
|---|---|---|
| Confirmado | Interceptação HTTPS com alta confiança. | A validação por CA pública falhou e o macOS confiou em uma CA raiz adicionada localmente que corresponde a uma regra de inspeção conhecida/registrada ou assinou certificados em 16 ou mais domínios distintos. |
| Suspeito | CA raiz local observada, abaixo do limiar de confirmação. | A validação por CA pública falhou e o macOS confiou em uma CA raiz adicionada localmente observada em 1 a 15 domínios públicos distintos (por exemplo, uma SWG encontrada no início da navegação ou uma CA de proxy local de laboratório/desenvolvimento). |
| Caminho público | Verificado contra raízes públicas. | A conexão sondada apresentou uma cadeia de certificados confiável por CAs públicas, sem depender de uma raiz de inspeção local — embora uma SWG ainda possa encaminhar tráfego criptografado ou aplicar uma exceção de inspeção TLS. |
| Intranet | Destino de rede interna. | O destino resolve para uma faixa de endereços IP privados ou reservados (como RFC 1918) ou para um nome de host .internal, em vez de um domínio público da internet. |
| Desconhecido | Ainda sem resultado conclusivo de confiança. | O domínio ainda não concluiu a sondagem, atingiu o tempo limite, falhou na verificação TLS no macOS ou não pôde ser alcançado via IPv4. |
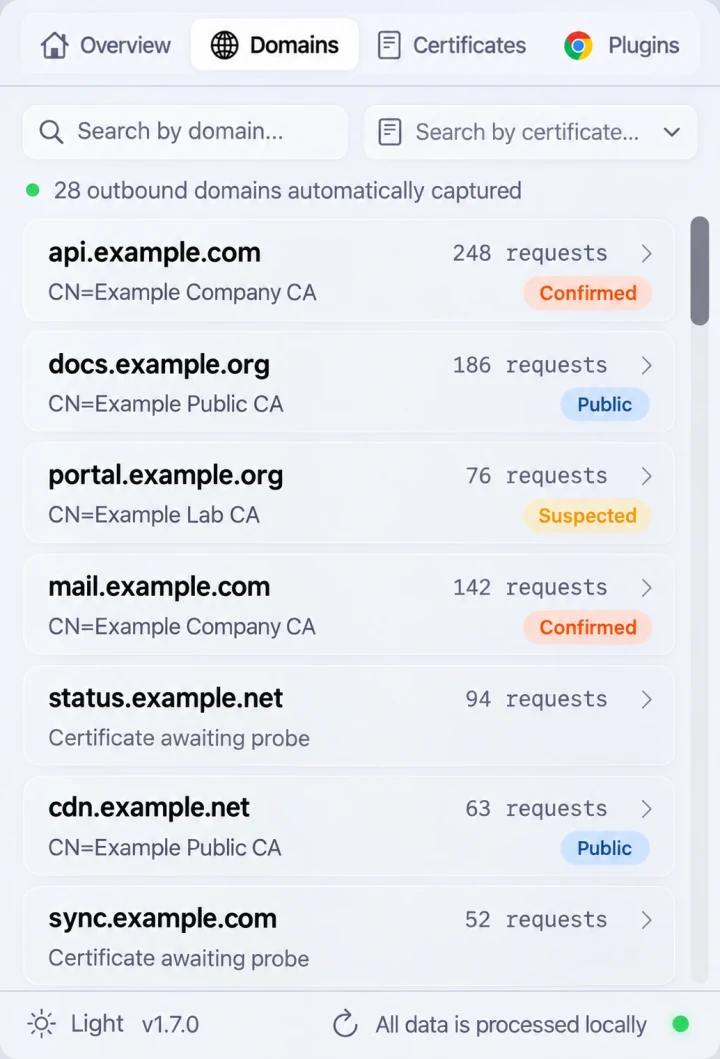
Prévia ilustrativa de Domínios: domínios classificados como Confirmado ou Suspeito entram na contagem da Taxa de inspeção de domínios em Visão geral.
Por que um domínio passa de Suspeito para Confirmado
Quando você instala o SWG bar pela primeira vez em um Mac atrás de um gateway corporativo, uma CA raiz empresarial desconhecida pode aparecer inicialmente como Suspeito enquanto apenas alguns nomes de host foram sondados. Conforme você acessa mais sites HTTPS e o SWG bar observa essa mesma CA raiz local assinando certificados em 16 ou mais domínios distintos, os domínios assinados por esse agrupamento raiz passam automaticamente para Confirmado, e a ação Contornar SWG fica disponível nas telas de detalhes desses domínios.
Você pode verificar a distribuição atual a qualquer momento no Terminal usando a CLI:
swgbar overview
swgbar domains list --status confirmed --page 1 --page-size 20
swgbar domains list --status suspected --page 1 --page-size 20
Como verificar antes de agir
Um selo Confirmado ou Suspeito é uma evidência sobre a conexão TLS sondada, e não uma indicação automática de adulteração indevida — gateways corporativos e proxies locais de depuração usam legitimamente CAs confiáveis localmente. Antes de ativar o bypass de SWG por domínio, abra a aba Certificados para inspecionar os detalhes do certificado raiz MITM e confirmar se o emissor corresponde ao gateway da sua organização ou ao seu proxy local.