
Статусы Подтверждено и Есть признаки при HTTPS-инспекции в SWG bar
Узнайте, как SWG bar присваивает доменам статусы Подтверждено, Есть признаки, Публичный путь, Интранет и Не определено — и как они формируют Долю проверяемых доменов в разделе Обзор.
SWG bar · Обновлено
Когда вы открываете SWG bar → Обзор или Домены, каждое проверенное имя хоста получает одну из пяти меток статуса: Подтверждено, Есть признаки, Публичный путь (Public), Интранет или Не определено. Вместе статусы Подтверждено и Есть признаки определяют процент в показателе Доля проверяемых доменов в верхней части раздела Обзор.
Как SWG bar сравнивает доверие macOS с публичными корнями
Для каждого проверяемого имени хоста SWG bar открывает отдельное исходящее TLS-соединение по IPv4 и оценивает полученную цепочку сертификатов по двум эталонам доверия:
- Системное доверие macOS: проверяет, доверяет ли macOS цепочке — включая любые корневые CA, установленные через корпоративную систему управления мобильными устройствами (MDM) или в локальные связки ключей пользователя.
- Проверка публичными CA (Mozilla Root Store / публичные системные корни Apple): определяет, принимается ли та же самая цепочка сертификатов исключительно публичными центрами сертификации без дополнительных локально добавленных корней.
Если Системное доверие macOS пройдено, а Проверка публичными CA завершилась неудачей, это означает, что macOS доверяет сайту через дополнительный локальный корневой якорь, а не через стандартный публичный CA.
Что означает каждая метка классификации
| Статус | Значение | Почему появляется |
|---|---|---|
| Подтверждено | Перехват HTTPS с высокой степенью достоверности. | Проверка публичными CA не пройдена, и macOS доверилась локально добавленному корневому CA, который либо совпадает с известным/зарегистрированным правилом инспекции, либо подписал сертификаты для 16 или более различных доменов. |
| Есть признаки | Зафиксирован локальный корневой CA ниже порога подтверждения. | Проверка публичными CA не пройдена, и macOS доверилась локально добавленному корневому CA, замеченному на 1–15 различных публичных доменах (например, SWG в начале сеанса работы или локальный прокси-CA для разработки и тестирования). |
| Публичный путь | Проверено по публичным корням. | В проверенном соединении предъявлена цепочка сертификатов, которой доверяют публичные CA без опоры на локальный корень инспекции — хотя SWG всё ещё может пересылать зашифрованный трафик или применять исключение TLS-инспекции. |
| Интранет | Внутренний сетевой ресурс. | Целевой узел разрешается в диапазон частных или зарезервированных IP-адресов (например, RFC 1918) либо в имя хоста .internal, а не в публичный интернет-домен. |
| Не определено | Окончательного результата доверия пока нет. | Проверка домена ещё не завершена, истекло время ожидания, проверка TLS в macOS завершилась ошибкой или узел оказался недоступен по IPv4. |
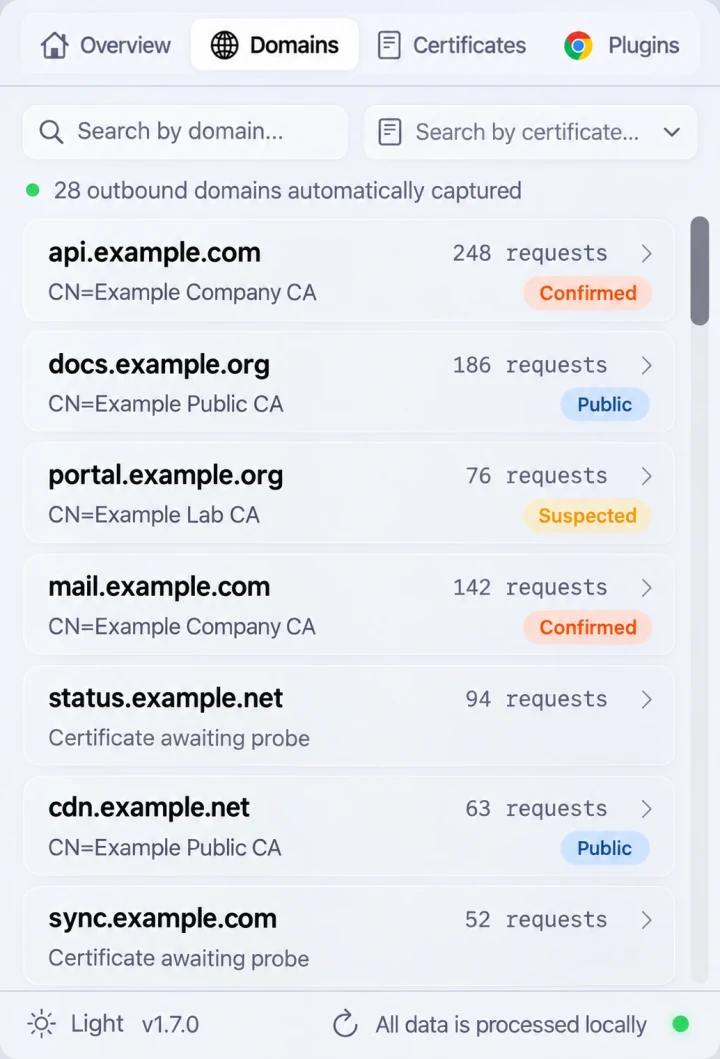
Иллюстративный вид раздела Домены: домены со статусом Подтверждено или Есть признаки учитываются в показателе Доля проверяемых доменов на вкладке Обзор.
Почему домен переходит из статуса Есть признаки в Подтверждено
Когда вы впервые устанавливаете SWG bar на Mac за корпоративным шлюзом, незнакомый корпоративный корневой CA сначала может отображаться со статусом Есть признаки, пока проверено лишь несколько имён хостов. По мере того как вы открываете больше HTTPS-сайтов и SWG bar видит, что тот же локальный корневой CA переподписывает сертификаты для 16 и более различных доменов, домены из кластера этого корня автоматически переходят в статус Подтверждено, а на экранах сведений о них становится доступно действие Обойти SWG.
Вы в любой момент можете посмотреть текущее распределение из Терминала с помощью CLI:
swgbar overview
swgbar domains list --status confirmed --page 1 --page-size 20
swgbar domains list --status suspected --page 1 --page-size 20
Как перепроверить данные перед действиями
Метка Подтверждено или Есть признаки — это факт о проверенном TLS-соединении, а не автоматический признак нежелательной подмены: корпоративные шлюзы и локальные прокси для отладки правомерно используют локально доверенные CA. Перед включением подоменного обхода SWG откройте вкладку Сертификаты, чтобы изучить сведения о корневом MITM-сертификате и убедиться, что издатель соответствует шлюзу вашей организации или локальному прокси.