
SWG bar における HTTPS 検査の「確認済み」と「疑いあり」の違い
SWG bar がドメインを「確認済み」「疑いあり」「公開の信頼パス」「イントラネット」「不明」に分類する仕組みと、「概要」のドメイン通信の傍受率への影響を解説します。
SWG bar · 更新日
SWG bar → 概要またはドメインを開くと、プローブされた各ホスト名には 確認済み、疑いあり、公開の信頼パス(Public)、イントラネット、不明の 5 つのステータスラベルのいずれかが付与されます。このうち確認済みと疑いありの合計が、概要の上部に表示されるドメイン通信の傍受率の割合を決定します。
SWG bar が macOS の信頼と公開ルートを比較する仕組み
プローブ対象のホスト名ごとに、SWG bar は独立した外向き IPv4 TLS 接続を開き、提示された証明書チェーンを 2 つの信頼基準に対して評価します。
- macOS システムトラスト:企業のモバイルデバイス管理(MDM)やローカルのユーザーキーチェーンに追加されたルート CA を含め、macOS がそのチェーンを信頼するかどうかを評価します。
- 公開 CA 検証(Mozilla ルートストア / Apple 公開システムルート):ローカルに追加されたルート CA を使わず、公開認証局のみでまったく同じ証明書チェーンが承認されるかどうかを確認します。
macOS システムトラストは通過する一方で公開 CA 検証が失敗する場合、macOS は標準の公開 CA ではなく、ローカルに追加されたルートアンカーを通じてそのサイトを信頼していることになります。
各分類ラベルの意味
| ステータス | 意味 | 表示される理由 |
|---|---|---|
| 確認済み | 高い確信度の HTTPS 傍受。 | 公開 CA 検証が失敗し、macOS がローカル追加されたルート CA(既知または登録済みの検査ルールに一致するか、16 個以上の異なるドメインに署名しているルート CA)を信頼したためです。 |
| 疑いあり | ローカルのルート CA を観測(確定しきい値未満)。 | 公開 CA 検証が失敗し、macOS が 1〜15 個の異なる公開ドメインで観測されたローカルルート CA(ブラウジング初期に出会った SWG や、ローカルの開発・検証用プロキシ CA など)を信頼したためです。 |
| 公開の信頼パス | 公開ルートで検証済み。 | プローブされた接続が、ローカル検査ルートに依存せず公開 CA に信頼された証明書チェーンを提示しました。ただし、SWG が暗号化通信をそのまま転送している場合や、TLS 検査の除外を適用している場合もあります。 |
| イントラネット | 社内ネットワーク上の宛先。 | 接続先が公開インターネットドメインではなく、プライベートまたは予約済み IP アドレス範囲(RFC 1918 など)や .internal ホスト名に解決されたためです。 |
| 不明 | 信頼判定の結果がまだ確定していない状態。 | ドメインのプローブが完了していないか、タイムアウトしたか、macOS で TLS 検証に失敗したか、IPv4 で到達できなかったためです。 |
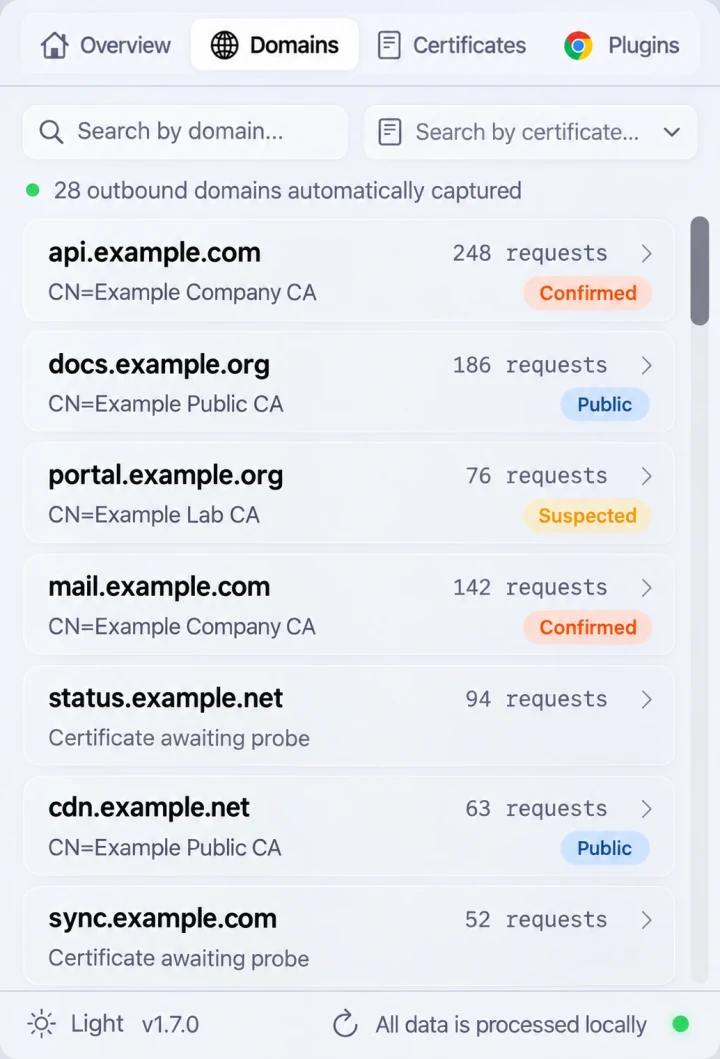
ドメイン画面の例示プレビュー:「確認済み」または「疑いあり」に分類されたドメインが、概要の「ドメイン通信の傍受率」に算入されます。
ドメインが「疑いあり」から「確認済み」へ移行する理由
企業のゲートウェイ配下にある Mac へ SWG bar をインストールした直後は、プローブされたホスト名がまだ少ないため、未登録の企業ルート CA は最初に疑いありとして表示されることがあります。その後さらに多くの HTTPS サイトにアクセスし、同じローカルルート CA が 16 個以上の異なるドメインに対して証明書を再署名していることを SWG bar が確認すると、そのルートクラスターによって署名されたドメインは自動的に確認済みへ昇格し、各ドメイン詳細画面で SWG を回避の操作が利用できるようになります。
現在の内訳は、CLI を使ってターミナルからいつでも確認できます。
swgbar overview
swgbar domains list --status confirmed --page 1 --page-size 20
swgbar domains list --status suspected --page 1 --page-size 20
操作する前に確認すべきポイント
確認済みや疑いありのバッジは、プローブされた TLS 接続に関する客観的な証拠であり、ただちに不正な改ざんを意味するものではありません。企業のゲートウェイやローカルのデバッグプロキシも、正当な用途でローカルに信頼された CA を使用します。ドメイン単位の SWG 回避を有効にする前に、証明書タブを開いて中間者(MITM)ルート証明書の詳細を確認し、発行者が組織のゲートウェイまたはローカルプロキシと一致することを確かめてください。