
SWG bar 中的“已确认”与“疑似”HTTPS 检查状态解析
了解 SWG bar 如何将域名分类为已确认、疑似、公共路径、内网或未知,以及这些数量如何共同决定概览页的域名劫持占比。
SWG bar · 更新日期
打开 SWG bar → 概览或域名时,每个经过探测的主机名都会获得五种状态标签之一:已确认、疑似、公共路径(Public)、内网或未知。其中,已确认与疑似域名的数量共同决定了概览顶部的域名劫持占比百分比。
SWG bar 如何比对 macOS 信任与公共根证书
针对每一个被探测的主机名,SWG bar 都会发起一条独立的出站 IPv4 TLS 连接,并依据两套信任基线评估服务器返回的证书链:
- macOS 系统信任(macOS System Trust):评估 macOS 是否信任该证书链——其中包含通过企业移动设备管理(MDM)或本地用户钥匙串安装的根证书(Root CA)。
- 公共 CA 验证(Mozilla 根证书库 / Apple 公共系统根证书):检查完全相同的证书链在不依赖任何额外本地根证书的情况下,能否仅由公共证书颁发机构(CA)验证通过。
当 macOS 系统信任验证通过而公共 CA 验证失败时,说明 macOS 正是通过某个额外安装的本地根锚点(Root Anchor)而非标准公共 CA 来信任该网站。
各个分类标签的含义
| 状态 | 含义 | 出现原因 |
|---|---|---|
| 已确认 | 高置信度的 HTTPS 劫持/拦截。 | 公共 CA 验证失败,且 macOS 信任了一个本地添加的根证书——该根证书命中已知/已登记的检查规则,或已在 16 个及以上不同域名上签发过证书。 |
| 疑似 | 观测到本地根证书,但尚未达到确认阈值。 | 公共 CA 验证失败,且 macOS 信任了一个在 1 至 15 个不同公共域名上出现的本地根证书(例如刚开始浏览时首次遇到的 SWG,或本地测试/开发代理 CA)。 |
| 公共路径 | 已通过公共根证书验证。 | 探测连接呈现的证书链受公共 CA 信任,未依赖本地检查根证书——但 SWG 仍可能直接转发加密流量,或对该目标应用了 TLS 解密例外。 |
| 内网 | 内部网络目标。 | 目标解析为私有或保留 IP 地址段(如 RFC 1918)或 .internal 主机名,而非公网域名。 |
| 未知 | 尚无确定的信任评估结论。 | 该域名尚未完成探测、探测超时、在 macOS 中未能通过 TLS 验证,或无法通过 IPv4 建立连接。 |
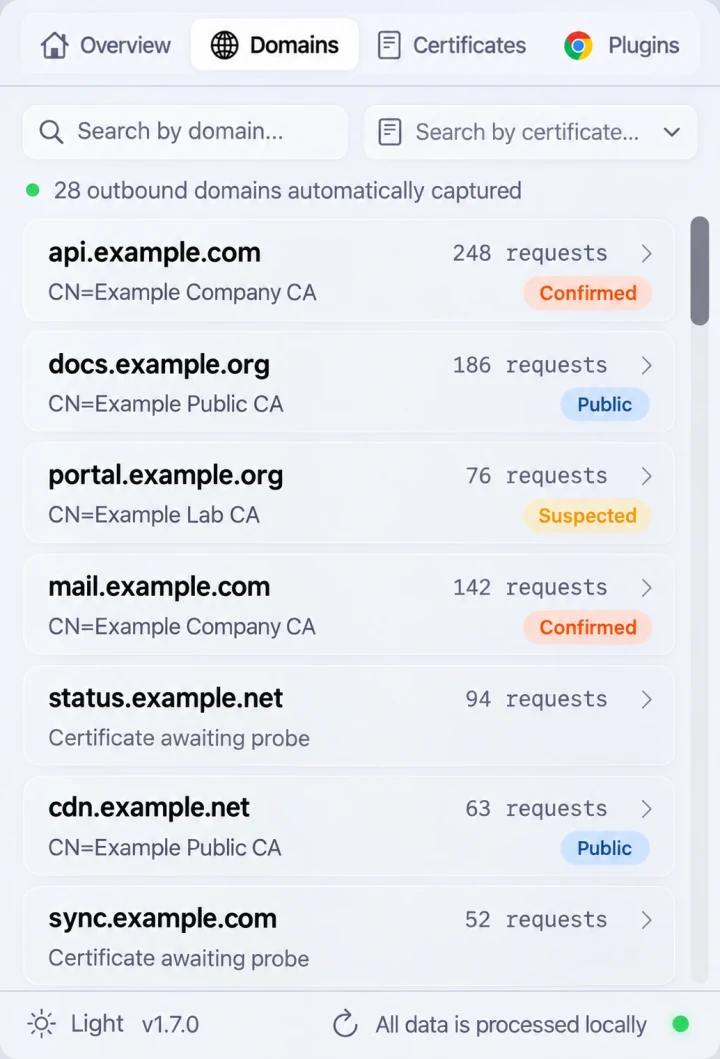
域名视图示意:被分类为“已确认”或“疑似”的域名会计入“概览”顶部的域名劫持占比。
为什么域名会从“疑似”升级为“已确认”
当你在企业网关后的 Mac 上初次安装 SWG bar 时,一个陌生的企业根证书在仅探测到少数几个主机名时,最初可能会被归类为疑似。随着你继续访问更多 HTTPS 网站,一旦 SWG bar 观测到同一个本地根证书为 16 个及以上不同域名重签了证书,所有由该根证书簇签发的域名都会自动升级为已确认,同时对应域名详情页中的绕过 SWG操作也会变为可用。
你可以随时在终端使用 CLI 查看当前分类分布:
swgbar overview
swgbar domains list --status confirmed --page 1 --page-size 20
swgbar domains list --status suspected --page 1 --page-size 20
采取操作前如何核验
已确认或疑似标签反映的是探测连接本身的证书证据,并不自动代表恶意篡改——企业网关和本地调试代理都会合法使用本地受信任的 CA。在开启单域名 SWG 绕过之前,请先打开证书标签页,检查中间人证书的详细信息,确认签发者与你所在组织的网关或本地代理一致。