
Cara Mengecek Apakah Perusahaan atau Mac Kantor Mengintersepsi HTTPS (Inspeksi SSL)
Periksa dalam hitungan detik apakah MacBook kantor Anda mendekripsi lalu lintas HTTPS: Ringkasan > 0% di SWG bar, CA akar Rantai Kunci, profil MDM, scutil --proxy, dan Chrome.
SWG bar · Diperbarui
Cara tercepat untuk memeriksa apakah perusahaan atau Mac kantor Anda mengintersepsi lalu lintas HTTPS adalah membuka SWG bar → Ringkasan (atau menjalankan swgbar overview) dan melihat persentase Rasio inspeksi domain. Jika nilainya lebih dari 0% dan mencantumkan domain Terkonfirmasi atau Terindikasi bersama Sertifikat perantara (MITM), berarti Secure Web Gateway (SWG) perusahaan Anda secara aktif mendekripsi dan menandatangani ulang koneksi HTTPS di Mac Anda—meskipun Safari dan Chrome tetap menampilkan ikon gembok normal.
Ketika perusahaan memberikan MacBook terkelola, tim TI biasanya memasang Root Certificate Authority (CA) khusus melalui Mobile Device Management (MDM seperti Jamf, Kandji, atau Microsoft Intune). Karena macOS memercayai CA akar tersebut secara otomatis, browser menyembunyikan intersepsi itu kecuali Anda memeriksa rantai sertifikat atau menggunakan alat khusus.
Metode 1: Pemeriksaan instan di setiap situs dengan SWG bar (Ringkasan > 0%)
Alih-alih mengklik ikon gembok di satu tab demi satu tab, pasang SWG bar (macOS 14+ pada Apple silicon, uji coba gratis 14 hari penggunaan) dan jelajahi web secara normal selama semenit:
- Buka SWG bar → Ringkasan dari bar menu Mac Anda.
- Periksa Rasio inspeksi domain:
- Di atas
0%: Intersepsi HTTPS terjadi pada satu atau beberapa domain yang diamati. Periksa bagian Sertifikat perantara (MITM) untuk melihat CA akar perusahaan atau vendor secara persis (seperti Zscaler, Netskope, Cloudflare Gateway, Cisco, atau CA internal perusahaan Anda). 0.0%dengan domainJalur publiksaja: Belum ada domain yang diamati sejauh ini yang menyajikan akar inspeksi lokal.
- Di atas
- Beralih ke Domain untuk melihat situs web mana tepatnya yang didekripsi (
TerkonfirmasiatauTerindikasi) dan mana yang lewat tanpa inspeksi (Jalur publik—sering kali domain perbankan, layanan kesehatan, atau SaaS yang dikecualikan).
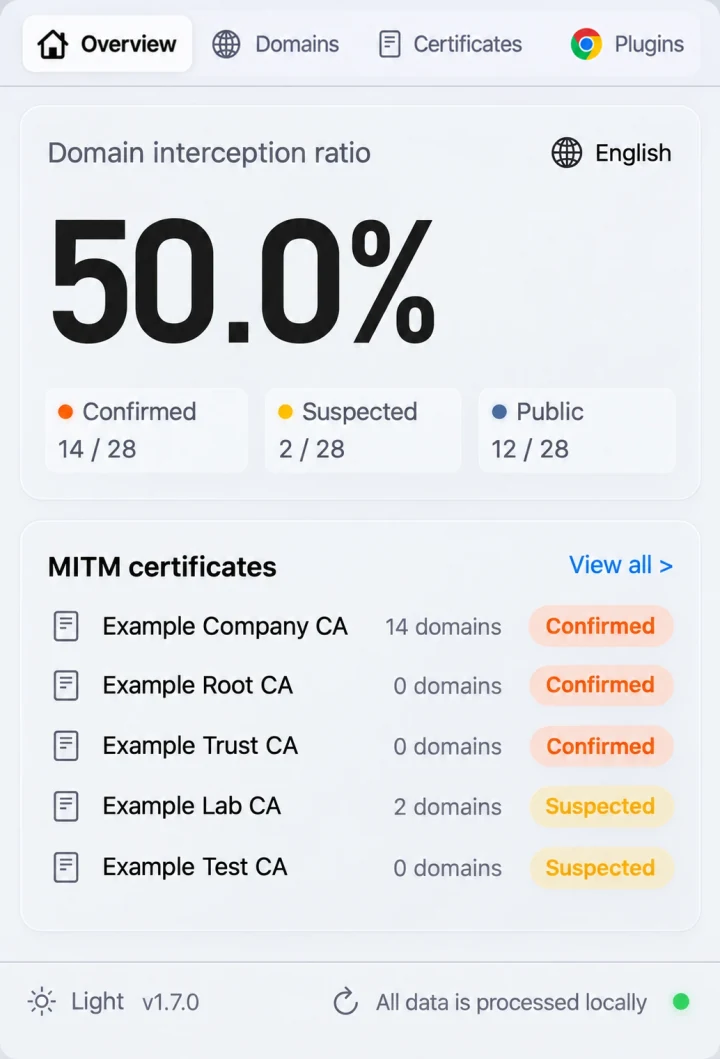
Tampilan Ringkasan ilustratif: setiap Rasio inspeksi domain di atas 0% menunjukkan bahwa domain HTTPS yang teramati di Mac Anda sedang diintersepsi oleh CA akar tepercaya lokal.
Anda juga dapat menghubungkan ekstensi Chrome SWG bar gratis untuk melihat lencana intersepsi berkode warna langsung di bilah alat Chrome saat mengunjungi situs web.
Metode 2: Periksa penerbit sertifikat secara manual di Chrome atau Safari
Untuk mengecek satu situs web secara manual tanpa memasang apa pun:
- Kunjungi situs publik besar seperti
https://www.google.comatauhttps://github.com. - Buka detail sertifikat situs tersebut:
- Chrome: Klik ikon pengaturan situs di sebelah kiri URL → Koneksi aman → Sertifikat valid → periksa Diterbitkan Oleh (Nama Umum / Organisasi).
- Safari: Klik ikon keamanan bilah alamat atau pilih Safari → Detail Keamanan Koneksi… → Tampilkan Sertifikat.
- Bandingkan penerbitnya:
- Tidak diinspeksi: CA publik seperti Google Trust Services, DigiCert, Let’s Encrypt, atau Cloudflare.
- Diintersepsi oleh perusahaan Anda: Nama perusahaan Anda atau vendor gateway seperti Zscaler, Netskope, Palo Alto Networks, Cisco, atau Cloudflare Gateway.
Perhatikan bahwa mengecek satu domain hanya memberi tahu status nama host tersebut—banyak perusahaan mengecualikan situs perbankan atau Microsoft 365 sementara tetap mendekripsi penjelajahan umum, alat AI, dan GitHub.
Metode 3: Periksa pendaftaran MDM, CA akar Rantai Kunci, proxy, dan manajemen Chrome di Terminal
Jalankan empat perintah baca-saja di Terminal (tidak memerlukan kata sandi administrator) untuk melihat apa yang dipasang perusahaan Anda di Mac:
# 1. Periksa apakah Mac terdaftar di MDM perusahaan (Jamf, Kandji, Intune)
profiles status -type enrollment

# 2. Periksa proxy sistem macOS aktif dan URL file PAC
scutil --proxy

# 3. Periksa pengaturan kepercayaan khusus di Rantai Kunci (Keychain) macOS
security dump-trust-settings -d

# 4. Periksa penerbit sertifikat TLS langsung yang disajikan ke Terminal
openssl s_client -connect www.google.com:443 -servername www.google.com </dev/null 2>/dev/null | openssl x509 -noout -issuer -subject
Di Chrome, Anda juga dapat mengunjungi chrome://management untuk memeriksa apakah browser Anda dikelola oleh organisasi. Perhatikan bahwa output scutil --proxy yang kosong tidak menjamin tidak adanya inspeksi—SWG modern menggunakan proxy transparan NetworkExtension macOS atau antarmuka utun alih-alih pengaturan proxy HTTP lawas.
Apa yang harus dilakukan jika Mac kantor Anda mengintersepsi HTTPS
- Pisahkan akun pribadi dari perangkat terkelola: Di Mac milik perusahaan dengan inspeksi SSL aktif, asumsikan lalu lintas yang didekripsi (termasuk URL, pengiriman formulir, dan unggahan di domain yang tidak dikecualikan) dapat dicatat oleh perangkat keamanan perusahaan.
- Verifikasi perilaku per domain dan CA akar: Baca Periksa sertifikat akar MITM di macOS dan Inspeksi HTTPS Terkonfirmasi vs. Terindikasi untuk memahami secara persis domain mana yang didekripsi.
- Perbaiki alat pengembang yang error atau lewati domain yang berwenang: Jika inspeksi SSL merusak
git,npm,Python,Claude Code, atauCursor, lihat Atasi error sertifikat TLS & SSL SWG di Mac atau—pada jaringan tempat Anda berwenang—ikuti Cara melewati SWG di Mac.