
Como saber se sua empresa ou Mac de trabalho está interceptando HTTPS (inspeção SSL)
Descubra em segundos se o MacBook da sua empresa está descriptografando seu tráfego HTTPS: SWG bar Visão geral > 0%, CAs raiz no Acesso às Chaves, perfis MDM, scutil --proxy e Chrome.
SWG bar · Atualizado
A maneira mais rápida de descobrir se a sua empresa ou o seu Mac de trabalho está interceptando seu tráfego HTTPS é abrir SWG bar → Visão geral (ou executar swgbar overview) e conferir a porcentagem em Taxa de inspeção de domínios. Se ela for maior que 0% e listar domínios Confirmado ou Suspeito junto com Certificados man-in-the-middle, o Secure Web Gateway (SWG) da sua empresa está descriptografando e assinando novamente conexões HTTPS no seu Mac — mesmo que Safari e Chrome continuem exibindo um ícone de cadeado normal.
Quando uma empresa fornece um MacBook gerenciado, a TI normalmente instala uma Autoridade Certificadora (CA) raiz personalizada via gerenciamento de dispositivos móveis (MDM, como Jamf, Kandji ou Microsoft Intune). Como o macOS passa a confiar automaticamente nessa CA raiz, os navegadores ocultam a interceptação, a menos que você inspecione a cadeia de certificados ou verifique com uma ferramenta dedicada.
Método 1: verificação instantânea em todos os sites com o SWG bar (Visão geral > 0%)
Em vez de clicar no ícone de cadeado uma aba de cada vez, instale o SWG bar (macOS 14+ em Apple silicon, avaliação gratuita de 14 dias de uso) e navegue normalmente por um minuto:
- Abra SWG bar → Visão geral na barra de menus do seu Mac.
- Confira a Taxa de inspeção de domínios:
- Acima de
0%: há interceptação HTTPS ocorrendo em um ou mais domínios observados. Verifique a seção Certificados man-in-the-middle para identificar a CA raiz exata da empresa ou do fornecedor (como Zscaler, Netskope, Cloudflare Gateway, Cisco ou a CA interna da organização). 0.0%apenas com domínios emCaminho público: nenhum dos domínios observados até o momento apresentou uma raiz local de inspeção.
- Acima de
- Mude para Domínios para ver exatamente quais sites estão sendo descriptografados (Confirmado ou Suspeito) e quais passam sem inspeção (Caminho público — frequentemente bancos, saúde ou domínios SaaS excluídos).
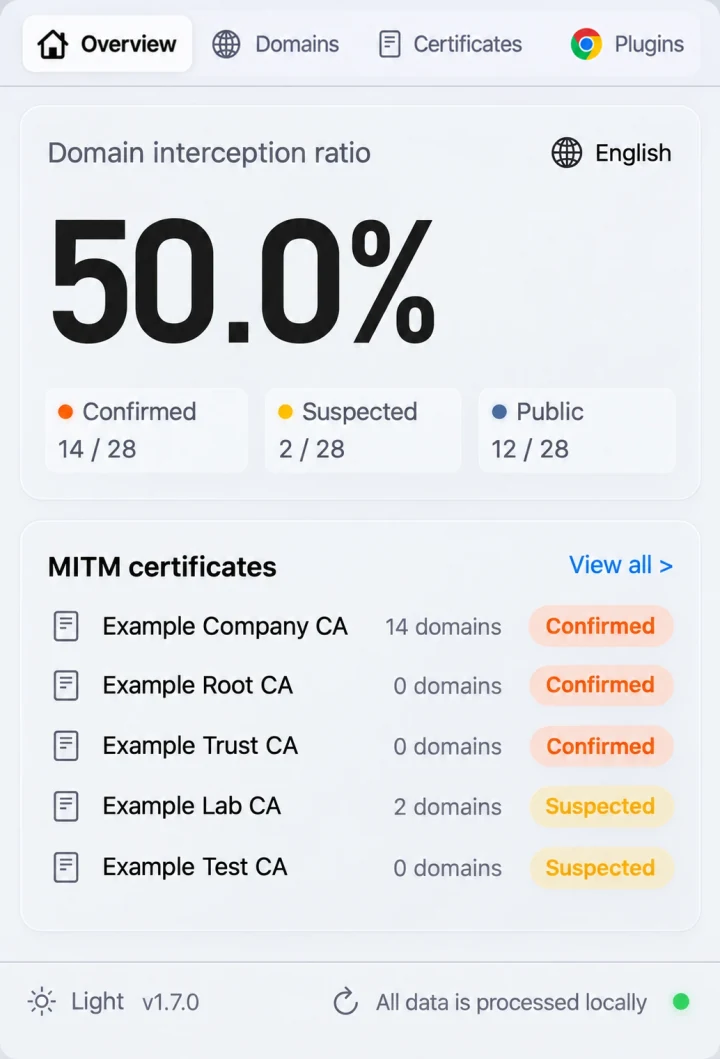
Prévia ilustrativa de Visão geral: qualquer Taxa de inspeção de domínios acima de 0% indica que domínios HTTPS observados no seu Mac estão sendo interceptados por uma CA raiz confiável localmente.
Você também pode conectar a extensão gratuita do SWG bar para Chrome para ver um selo colorido de interceptação diretamente na barra de ferramentas do Chrome enquanto acessa sites.
Método 2: verifique o emissor do certificado manualmente no Chrome ou Safari
Para fazer uma checagem pontual em um único site sem instalar nada:
- Acesse um site público conhecido, como
https://www.google.comouhttps://github.com. - Abra os detalhes do certificado do site:
- Chrome: clique no ícone de ajustes/configurações do site à esquerda da URL → A conexão é segura → O certificado é válido → verifique Emitido por (Nome comum / Organização).
- Safari: clique no ícone de segurança na barra de endereços ou escolha Safari → Detalhes de Segurança da Conexão… → Mostrar Certificado.
- Compare o emissor:
- Sem inspeção: uma CA pública como Google Trust Services, DigiCert, Let’s Encrypt ou Cloudflare.
- Interceptado pela empresa: o nome da sua empresa ou um fornecedor de gateway como Zscaler, Netskope, Palo Alto Networks, Cisco ou Cloudflare Gateway.
Observe que checar um único domínio informa apenas sobre aquele nome de host específico — muitas empresas isentam domínios bancários ou do Microsoft 365 enquanto descriptografam a navegação geral, ferramentas de IA e o GitHub.
Método 3: verifique registro MDM, raízes no Acesso às Chaves, proxies e gerenciamento do Chrome no Terminal
Execute quatro comandos somente leitura no Terminal (sem precisar de senha de administrador) para ver o que a empresa instalou no Mac:
# 1. Verifica se o Mac está registrado em um MDM corporativo (Jamf, Kandji, Intune)
profiles status -type enrollment

# 2. Verifica o proxy ativo do sistema macOS e URLs de arquivos PAC
scutil --proxy

# 3. Inspeciona substituições personalizadas de confiança no Acesso às Chaves do macOS
security dump-trust-settings -d

# 4. Inspeciona o emissor do certificado TLS ao vivo apresentado ao Terminal
openssl s_client -connect www.google.com:443 -servername www.google.com </dev/null 2>/dev/null | openssl x509 -noout -issuer -subject
No Chrome, você também pode abrir chrome://management para conferir se o navegador é gerenciado pela sua organização. Lembre-se de que uma saída vazia em scutil --proxy não garante ausência de inspeção — SWGs modernas usam proxies transparentes NetworkExtension do macOS ou interfaces utun, em vez das configurações legadas de proxy HTTP.
O que fazer se o seu Mac de trabalho estiver interceptando HTTPS
- Separe contas pessoais de dispositivos gerenciados: em um Mac corporativo com inspeção SSL ativa, presuma que o tráfego descriptografado (incluindo URLs, envios de formulários e uploads em domínios não excluídos) pode ser registrado pelos equipamentos de segurança da empresa.
- Verifique o comportamento por domínio e as CAs raiz: leia Inspecionar certificados raiz MITM no macOS e Inspeção HTTPS Confirmado vs. Suspeito para saber exatamente quais domínios são descriptografados.
- Corrija ferramentas de desenvolvimento ou contorne domínios autorizados: se a inspeção SSL quebrar
git,npm,Python,Claude CodeouCursor, consulte Corrigir erros de certificado TLS e SSL de SWG no Mac ou — em redes em que você tenha autorização — siga Como contornar uma SWG no Mac.