
如何检查公司或办公 Mac 是否正在拦截 HTTPS(SSL 检查排查)
几秒钟查明你的公司 MacBook 是否正在解密你的 HTTPS 流量:SWG bar 概览 > 0%、钥匙串根证书、MDM 描述文件、scutil --proxy 与 Chrome 检查。
SWG bar · 更新日期
判断公司或办公 Mac 是否正在拦截你的 HTTPS 流量,最快的方法是打开 SWG bar → 概览(或运行 swgbar overview),查看域名劫持占比百分比。只要数值大于 0%,且下方列出了已确认或疑似域名以及中间人证书,就说明公司的安全 Web 网关(SWG)正在你的 Mac 上实时解密并重签 HTTPS 连接——即便 Safari 和 Chrome 依然显示正常的锁形图标。
当企业配发受管 MacBook 时,IT 通常会通过移动设备管理(MDM,如 Jamf、Kandji 或 Microsoft Intune)安装自定义根证书颁发机构(Root CA)。由于 macOS 会自动信任该根证书,除非你主动检查证书链或使用专用检测工具,否则浏览器不会提示任何异常。
方法一:使用 SWG bar 全局即时排查所有网站(概览 > 0%)
无需逐个标签页点击地址栏锁形图标,直接安装 SWG bar(macOS 14+,Apple 芯片,提供 14 个使用日免费试用),然后正常浏览一分钟网页:
- 从 Mac 菜单栏打开 SWG bar → 概览。
- 查看域名劫持占比:
- 大于
0%:说明已观测到的域名中至少有一个正在遭遇 HTTPS 拦截。查看下方的中间人证书区域,即可看到具体的企业或网关厂商根证书(例如 Zscaler、Netskope、Cloudflare Gateway、Cisco 或公司内部 CA)。 0.0%且仅包含公共路径域名:说明截至目前观测到的域名均未出现本地检查根证书。
- 大于
- 切换到域名标签页,即可逐一确认哪些网站正在被解密(已确认或疑似),哪些网站未经解密直通放行(公共路径——通常包括网银、医疗或被豁免的 SaaS 域名)。
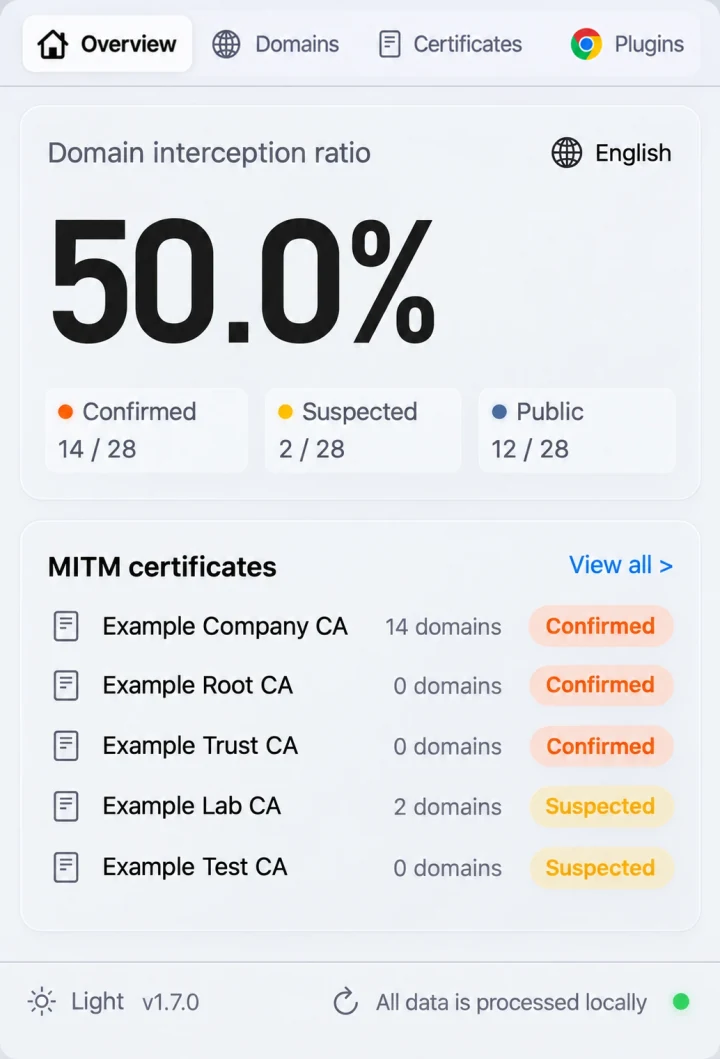
概览界面示意:只要“域名劫持占比”大于 0%,就表明 Mac 上观测到的 HTTPS 域名正被本地受信任根证书拦截。
你还可以连接免费的 SWG bar Chrome 扩展,在浏览网站时直接在 Chrome 工具栏中通过不同颜色的徽章查看拦截状态。
方法二:在 Chrome 或 Safari 中手动检查证书签发者
如果只想在不安装任何工具的情况下手动抽检某一个网站:
- 访问常见公开网站,例如
https://www.google.com或https://github.com。 - 查看该站点的证书详情:
- Chrome:点击网址栏左侧的站点设置图标 → 连接是安全的 → 证书有效 → 查看颁发者(常用名称 / 组织)。
- Safari:点击地址栏安全图标,或从菜单栏选择 Safari 浏览器 → 连接安全性详细信息… → 显示证书。
- 对比签发机构:
- 未被拦截:显示公开 CA,例如 Google Trust Services、DigiCert、Let’s Encrypt 或 Cloudflare。
- 被公司拦截:显示你的公司名称,或网关厂商名称,如 Zscaler、Netskope、Palo Alto Networks、Cisco 或 Cloudflare Gateway。
请注意,抽检单个域名只能反映该主机名的状态——许多企业会对网银或 Microsoft 365 域名免除解密,但仍会解密常规网页浏览、AI 工具和 GitHub 流量。
方法三:在终端检查 MDM 注册、钥匙串根证书、代理与 Chrome 管理状态
在终端中运行以下四条只读命令(无需管理员密码),查看公司在这台 Mac 上部署的配置:
# 1. 检查 Mac 是否已注册至企业 MDM(Jamf、Kandji、Intune)
profiles status -type enrollment

# 2. 检查当前生效的 macOS 系统代理与 PAC 文件 URL
scutil --proxy

# 3. 检查 macOS 钥匙串中的自定义信任覆盖规则
security dump-trust-settings -d

# 4. 检查终端收到的实时 TLS 证书签发者
openssl s_client -connect www.google.com:443 -servername www.google.com </dev/null 2>/dev/null | openssl x509 -noout -issuer -subject
在 Chrome 中,你还可以访问 chrome://management 查看浏览器是否受组织管理。请注意,scutil --proxy 输出为空并不保证没有 HTTPS 检查——现代 SWG 多采用 macOS NetworkExtension 透明代理或 utun 虚拟接口,而不是传统的 HTTP 代理设置。
如果公司 Mac 确实在拦截 HTTPS,该怎么办
- 将个人账号与受管设备隔离:在开启了 SSL 检查的公司 Mac 上,应默认所有未被豁免域名的解密流量(包括 URL、表单提交和文件上传)都可能被企业安全设备记录。
- 核实单域名行为与根证书详情:阅读检查 macOS 上的中间人根证书和“已确认”与“疑似”HTTPS 检查状态解析,弄清究竟哪些域名正在被解密。
- 修复异常的开发工具或为获授权域名开启绕过:如果 SSL 检查导致
git、npm、Python、Claude Code或Cursor报错,请参阅修复 Mac 终端 CLI 与 AI 工具中的 SWG TLS/SSL 证书错误;若处于获授权的网络环境中,也可遵循如何在 Mac 上绕过 SWG 配置单域名绕过。