
如何檢查公司或工作用 Mac 是否正在攔截 HTTPS(SSL 檢查)
幾秒內確認公司配發的 MacBook 是否正在解密你的 HTTPS 流量:SWG bar 概覽 > 0%、鑰匙圈根憑證、MDM 設定檔、scutil --proxy 與 Chrome 檢查。
SWG bar · 更新日期
最快確認公司或工作用 Mac 是否正在攔截你的 HTTPS 流量的方法,是開啟 SWG bar → 概覽(或執行 swgbar overview)查看頂部的網域劫持比例百分比。只要數值大於 0%,且下方列出已確認或疑似網域以及中間人憑證,就說明公司安全 Web 閘道(SWG)正主動解密並重簽你 Mac 上的 HTTPS 連線——即使 Safari 和 Chrome 網址列依然顯示正常的鎖頭圖示。
企業配發受管 MacBook 時,IT 通常會透過行動裝置管理系統(MDM,如 Jamf、Kandji 或 Microsoft Intune)靜默安裝自訂根憑證(Root CA)。由於 macOS 會自動信任該根憑證,除非你手動檢查憑證鏈或使用專用檢測工具,否則瀏覽器不會給出任何警告。
方法 1:用 SWG bar 一眼全面檢查所有網站(概覽 > 0%)
不必逐一打開每個分頁點選鎖頭查看憑證,只需安裝 SWG bar(macOS 14+ Apple 晶片,提供 14 個使用日免費試用)並正常瀏覽一分鐘:
- 從 Mac 選單列開啟 SWG bar → 概覽。
- 查看網域劫持比例:
- 大於
0%:表示一個或多個已觀測網域正受到 HTTPS 攔截。查看下方的中間人憑證區塊,即可辨識具體的企業或廠商根憑證(例如 Zscaler、Netskope、Cloudflare Gateway、Cisco 或公司內部 CA)。 0.0%且僅含「公開信任路徑」網域:代表目前觀測到的網域皆未呈現本機攔截根憑證。
- 大於
- 切換到網域分頁,即可清楚區分哪些網站正被解密(已確認或疑似),以及哪些網站未遭解密(公開信任路徑——通常包括銀行、醫療或被排除的 SaaS 網域)。
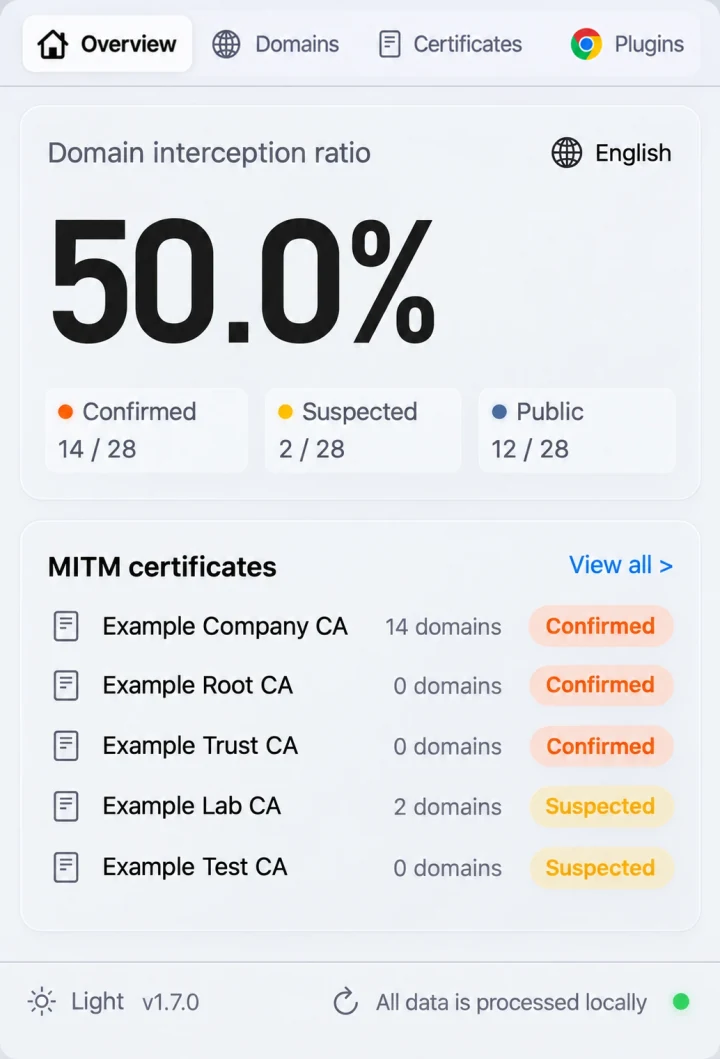
概覽介面示意:只要「網域劫持比例」大於 0%,就說明 Mac 上已觀測的 HTTPS 網域正受到本機受信任根憑證的攔截。
你還可以搭配免費的 SWG bar Chrome 擴充功能,在瀏覽網頁時直接透過 Chrome 工具列的狀態圖示判讀當前網域的檢查結果。
方法 2:在 Chrome 或 Safari 中手動檢查憑證簽發者
若不想安裝任何軟體,想快速抽查單一網站:
- 開啟常見的公開網站,例如
https://www.google.com或https://github.com。 - 檢視該網站的憑證詳細資訊:
- Chrome:點擊網址左側的設定圖示 → 連線安全 → 憑證有效 → 查看簽發者(通用名稱 / 組織)。
- Safari:點擊網址列安全性圖示,或在選單列選擇 Safari → 連線安全性詳細資訊… → 顯示憑證。
- 比對簽發機構:
- 未被攔截:簽發者為公開憑證機構,例如 Google Trust Services、DigiCert、Let’s Encrypt 或 Cloudflare。
- 遭公司攔截:顯示你任職公司的名稱,或企業安全閘道廠商名稱(如 Zscaler、Netskope、Palo Alto Networks、Cisco、Cloudflare Gateway)。
請注意,抽查單一網域只能說明該特定主機名稱的情況——許多企業會放行銀行或 Microsoft 365 網域,卻對一般網頁瀏覽、AI 工具與 GitHub 開啟解密。
方法 3:在終端機檢查 MDM 註冊、鑰匙圈根憑證、代理與 Chrome 管理狀態
在終端機執行以下四條唯讀指令(無需管理員密碼),即可盤點公司在本機部署的控管機制:
# 1. 檢查 Mac 是否已註冊企業 MDM(Jamf、Kandji、Intune)
profiles status -type enrollment

# 2. 檢查啟用中的 macOS 系統代理伺服器與 PAC 設定網址
scutil --proxy

# 3. 檢查 macOS 鑰匙圈中的自訂信任覆寫設定
security dump-trust-settings -d

# 4. 檢視終端機連線實際收到的 TLS 憑證簽發者
openssl s_client -connect www.google.com:443 -servername www.google.com </dev/null 2>/dev/null | openssl x509 -noout -issuer -subject
在 Chrome 中也可以直接造訪 chrome://management,確認瀏覽器是否受貴組織管理。要注意的是,scutil --proxy 輸出為空並不保證沒有 HTTPS 檢查——現代 SWG 多採用 macOS NetworkExtension 透明代理或 utun 介面,而非舊式 HTTP 代理欄位。
發現工作用 Mac 正在攔截 HTTPS 時該怎麼辦
- 將個人帳號與受管裝置隔離:在開啟 SSL 檢查的公司 Mac 上,應假設非排除網域上的解密內容(包括完整網址路徑、表單提交與上傳檔案)均可能被企業安全設備記錄。
- 深入核對逐網域狀態與根憑證:閱讀檢查 macOS 中的中間人根憑證與「已確認」與「疑似」HTTPS 檢查差異,準確掌握哪些網域遭到解密。
- 修復故障的開發工具或按網域繞過:若 SSL 檢查導致
git、npm、Python、Claude Code或Cursor報錯,請參閱修復 Mac 上的 SWG TLS/SSL 憑證錯誤;若位於經授權網路環境,亦可依照如何在 Mac 上繞過 SWG 按網域開啟繞過。